 DoNotLeak
Voor juristen
Zeg ja tegen AI, en kom uw geheimhoudingsverplichtingen na.
Geheimhoudingsovereenkomsten, aanbestedingen, klantdossiers, beroepsgeheim: een tekst die in een AI wordt geplakt, kan een verplichting schenden zonder dat iemand dat heeft besloten. Hier: de teksten artikel voor artikel, een voorbeeldbeleid om aan te passen, wat een clausule kan regelen, en de route als er toch iets is uitgelekt.
Wie instaat
De organisatie staat in. Iedereen handelt volgens haar instructies.
Wat de teksten zeggen, in vier regels – elk met zijn artikel.
De organisatie
Als verwerkingsverantwoordelijke neemt zij passende maatregelen – waaronder, als dat in verhouding staat, een passend gegevensbeschermingsbeleid – en moet zij kunnen aantonen dat de verwerking in overeenstemming is met de AVG.
AVG, artikel 24
De functionaris voor gegevensbescherming
Informeert, adviseert, ziet toe op de naleving, zorgt voor bewustmaking en opleiding van het personeel. De FG is niet persoonlijk aansprakelijk als de organisatie de regels niet naleeft.
AVG, artikel 39 · CNIL
Iedere persoon
Verwerkt de persoonsgegevens van de organisatie alleen in haar opdracht. Het beleid is de plek waar die instructies worden vastgelegd – het document dat laat zien dat ze zijn gegeven.
AVG, artikelen 29 en 32, lid 4
AI-geletterdheid
Sinds 2 februari 2025 neemt een organisatie die AI-systemen gebruikt maatregelen om de AI-geletterdheid van haar personeel te ondersteunen. Een certificaat is niet vereist.
AI-verordening, artikel 4, gewijzigd in 2026
De teksten, artikel per artikel
Wat elk artikel zegt, in gewone woorden – een samenvatting: alleen de tekst die in het Publicatieblad van de Europese Unie is bekendgemaakt, is authentiek.
AVG, artikel 24 – verantwoordelijkheid van de verwerkingsverantwoordelijke
De organisatie treft passende technische en organisatorische maatregelen – waaronder, waar evenredig, een passend gegevensbeschermingsbeleid – en moet kunnen aantonen dat haar verwerkingen in overeenstemming zijn met de verordening.
AVG, artikel 29 – verwerking onder gezag van de verwerkingsverantwoordelijke
Wie onder het gezag van de organisatie handelt en toegang heeft tot persoonsgegevens, verwerkt die uitsluitend in haar opdracht, tenzij de wet anders vereist.
AVG, artikel 32 – beveiliging van de verwerking
Een beveiliging die past bij het risico; en volgens lid 4 zorgt de organisatie ervoor dat wie onder haar gezag handelt, persoonsgegevens alleen in haar opdracht verwerkt.
AVG, artikel 33 – melding van een inbreuk aan de toezichthouder
Een inbreuk in verband met persoonsgegevens wordt zonder onredelijke vertraging en zo mogelijk binnen 72 uur gemeld aan de toezichthoudende autoriteit, tenzij het niet waarschijnlijk is dat zij een risico voor personen inhoudt; elke inbreuk wordt gedocumenteerd.
AVG, artikel 34 – mededeling aan de betrokkenen
Wanneer een inbreuk waarschijnlijk een hoog risico voor personen inhoudt, worden zij zonder onredelijke vertraging ingelicht, in duidelijke en eenvoudige taal.
AVG, artikel 39 – taken van de functionaris voor gegevensbescherming
De organisatie en haar personeel informeren en adviseren, toezien op naleving – bewustmaking en opleiding inbegrepen –, adviseren over effectbeoordelingen, samenwerken met de toezichthouder.
AI-verordening, artikel 4 – AI-geletterdheid
Aanbieders en gebruiksverantwoordelijken van AI-systemen nemen maatregelen om de AI-geletterdheid te bevorderen van hun personeel en van anderen die namens hen AI-systemen exploiteren en gebruiken, rekening houdend met hun kennis, ervaring, onderwijs en opleiding en met de context van het gebruik. Zo luidt de tekst van Verordening (EU) 2026/1744 (de digitale omnibus over AI, artikel 1, punt 5), van kracht sinds 27 juli 2026; de in 2024 aangenomen tekst vroeg maatregelen om zoveel als mogelijk te zorgen voor „een toereikend niveau” van AI-geletterdheid.
De officiële tekst lezen (EUR-Lex)De AI-verordening zoals aangenomen in 2024, artikel 4
Aansprakelijkheid
Wie staat in als een klantdossier via een persoonlijk account vertrekt?
Eerst de organisatie
Als verwerkingsverantwoordelijke neemt zij de passende maatregelen en moet zij dat kunnen aantonen (artikel 24). De persoon handelt onder haar gezag, volgens haar instructies (artikelen 29 en 32, lid 4) – mits die instructies op schrift staan en bekend zijn op het moment van handelen.
Blokkeren helpt niet
Mensen gaan eromheen, en de FG ziet geen enkele van de teksten die vertrekken. Het kader legt de beslissing terug bij het moment en de persoon van de handeling: voordat een tekst een AI bereikt, ziet wie hem verstuurt wat er zou uitlekken, houdt wat de AI nodig heeft en beslist.
En het hulpmiddel?
DoNotLeak is een hulpmiddel, geleverd zoals het is: de persoon beslist en blijft verantwoordelijk voor wat hij of zij verstuurt, net als voor de eigen verplichtingen – de regels van de organisatie, geheimhoudingsverplichtingen, de AVG. Contee beperkt zijn aansprakelijkheid voor zover de wet dat toestaat, behalve bij grove schuld of opzet; zijn gebruiksvoorwaarden vallen onder Frans recht.
Wat deze verdeling niet betekent
- Zij is organisatorisch: zij maakt geen enkele werknemer gezamenlijke verwerkingsverantwoordelijke in de zin van de AVG.
- Een ondertekend beleid ontslaat de organisatie van niets.
- Menselijke controle is geen garantie: zij vraagt context, tijd en de middelen om te beslissen – daarvoor is het kader er.
- Pseudonimiseren is geen anonimiseren: de beschermde tekst blijft een persoonsgegeven, en de context kan volstaan om iemand aan te wijzen (AVG, artikel 4, punt 5, en overweging 26).
Het kader
Vijf delen, maatregelen die u kunt aantonen.
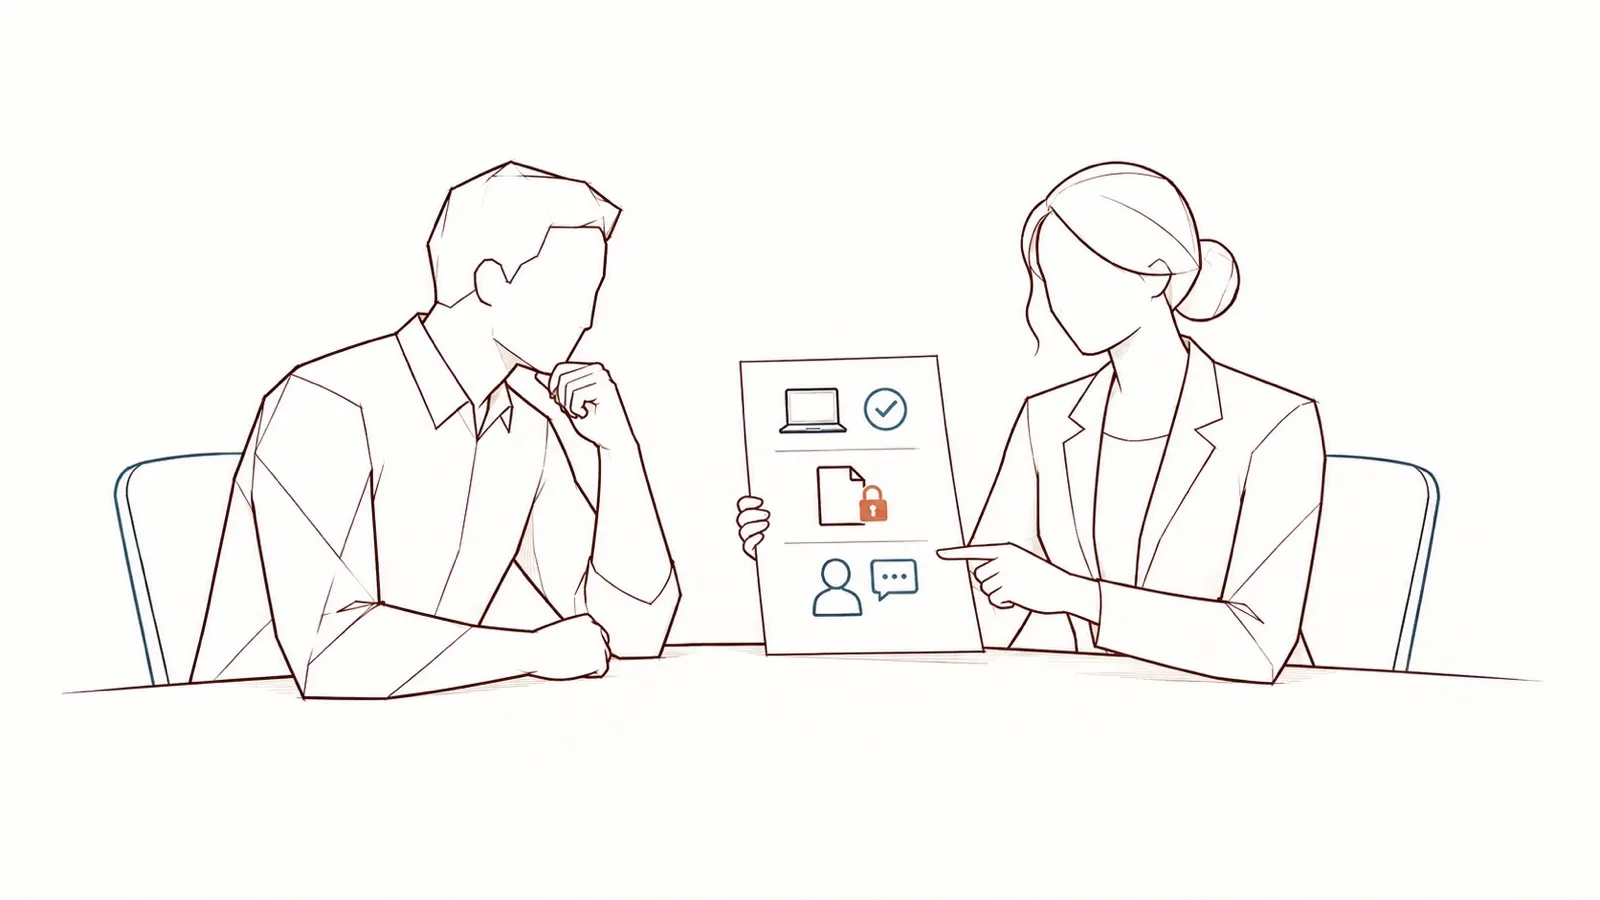
Een regel alleen blijft in een la liggen; een hulpmiddel alleen leert niets. De teksten vragen passende maatregelen die de organisatie kan aantonen (AVG, artikel 24), en beschermen een bedrijfsgeheim alleen als redelijke maatregelen het geheim hebben gehouden (Richtlijn (EU) 2016/943, artikel 2): de vijf delen, samen.
Een beleid
De instructies van de organisatie, op schrift: wat mag, wat niet mag, wat eerst beschermd moet worden, wie u belt. Kort genoeg om gelezen te worden, concreet genoeg om een situatie te herkennen.
AVG, artikel 24, lid 2, en artikel 29
Het hulpmiddel binnen handbereik
DoNotLeak op zijn pagina, zonder account en zonder installatie: voordat een tekst een AI bereikt, ziet de persoon wat er zou uitlekken en beslist. Voor een team kan het ook op de eigen servers van de organisatie draaien, met zijn API.
Niets bewaard: de tekst wordt in het geheugen verwerkt en daarna vergeten.
Opleiding: de Seals
In elk team geeft een vrijwilliger de reflex door en beantwoordt vragen – een Seal: Seal and Engage Against Leaks, dichten in plaats van lekken. Het hulpmiddel leert in het gebaar zelf: elke vondst wordt met zijn type getoond, vóór het versturen. Contee kan u helpen deze gemeenschap op te zetten en op te leiden, met inhoud en advies om te starten.
AI-verordening, artikel 4
Uw Seals opzetten met Contee – stuur ons een bericht op LinkedIn
Meten: volumes, nooit personen
Tel de goedgekeurde hulpmiddelen, de opgeleide mensen, de gemelde incidenten. Niemand wordt gevolgd; wat mensen schrijven, wordt niet gelezen.
De calculator: de orde van grootte
Tellingen van DoNotLeak binnen de organisatie – per gegevenstype, nooit de inhoudBinnenkort
Een incidentenroute
Als er toch iets is uitgelekt: het meteen zeggen, indammen, beoordelen, melden waar de wet dat eist. Vooraf bekend, zodat niemand aarzelt.
AVG, artikel 33
Een voorbeeld om aan te passen
Een AI-beleid om aan te passen, onderdeel voor onderdeel.
Tien korte onderdelen, alles wat eigen is aan uw organisatie tussen [haken]. Pas het aan met uw FG, uw juridisch adviseur en, waar vereist, uw personeelsvertegenwoordiging.
Een bewerkbare PowerPoint (.pptx), die ook in LibreOffice opent.
Word- en pdf-versiesBinnenkort
Licentie: CC BY-SA 4.0
De tien onderdelen
Daarin: de instructies in de zin van artikel 29, het toegestane en verboden gebruik, wat nooit in een AI-hulpmiddel terechtkomt (artikelen 9 en 10), de sancties, op te stellen volgens uw arbeidsreglement.
- Waarom dit beleid
- Toepassingsgebied
- Toegestaan en verboden gebruik
- Beschermen vóór elk AI-gebruik
- Het beschermingshulpmiddel
- Opleiding en hulp
- Een incident melden
- Meten, niet volgen
- Sancties – aan uw organisatie
- Herziening
Het volgt de aanbevelingen van de CNIL: een beleid dat toegestaan en verboden gebruik vastlegt, en gebruikers die worden opgeleid voordat ze beginnen.
Wat de licentie u toestaat
U mag haar kopiëren, aanpassen en delen, voor elk doel, met vermelding van Contee. „GelijkDelen” (SA): publiceert u een aangepaste versie, doe dat dan onder dezelfde licentie – zodat iedereen op zijn beurt van de verbeteringen profiteert.
Dit kader en zijn beleid in 90 dagen invoeren: de kit voor de FG
Uw contracten
Wat een clausule over AI-gebruik kan regelen.
Punten om te onderzoeken, contract per contract, elk met de tekst waaruit het komt – geen kant-en-klare clausule.
Met een AI-leverancier
De verwerkersovereenkomst
Als de leverancier persoonsgegevens verwerkt namens de organisatie, legt een overeenkomst zijn verplichtingen vast: gedocumenteerde instructies, geheimhouding door zijn personeel, beveiliging, subverwerkers, wissen of terugbezorgen van de gegevens aan het einde, audits.
Wat hij doet met wat hij ontvangt
Afhankelijk van het hulpmiddel, zijn contract en zijn instellingen kan de leverancier bewaren, lezen of hergebruiken wat hem wordt gestuurd: de clausule zegt wat hij ermee doet, hoe lang, en voor welke doeleinden.
Waar de gegevens worden verwerkt
Buiten de Unie volgt een doorgifte de regels van hoofdstuk V van de AVG; de verwerkersovereenkomst regelt ook doorgiften, die alleen plaatsvinden op gedocumenteerde instructie.
Met een klant
Zijn documenten in een AI
Een geheimhoudingsovereenkomst kan bepalen of de documenten van de klant in een AI-hulpmiddel mogen, in welk, en onder welke voorwaarden – bijvoorbeeld eerst beschermd. Een bedrijfsgeheim openbaar maken zonder toestemming van de houder, in strijd met zo’n overeenkomst, is onrechtmatig.
Redelijke maatregelen
Een bedrijfsgeheim is alleen beschermd als de houder redelijke maatregelen heeft genomen om het geheim te houden. Een clausule, een beleid dat iedereen kent, een hulpmiddel bij de hand: maatregelen die de organisatie vastlegt. Voor het beroepsgeheim houdt het voorbeeldbeleid een regel vrij voor de beperkingen van uw sector.
De dag dat er iets vertrekt
Wie informeert wie, en hoe snel: een verwerker meldt het de verwerkingsverantwoordelijke zonder onredelijke vertraging, en de verwerkingsverantwoordelijke meldt het aan de toezichthoudende autoriteit, waar mogelijk binnen 72 uur. Het contract regelt de rest: hoe snel de klant wordt geïnformeerd, en wie het aanspreekpunt is.
En als een klant vraagt hoe het AI-gebruik bij u is geregeld
Uw beleid en de lijst van goedgekeurde hulpmiddelen, de opleiding van uw teams (AI-verordening, artikel 4), uw incidentenroute. De vijf delen van het kader, hierboven, passen op één pagina.
Niets op deze pagina is juridisch advies: zij verwijst naar de teksten; uw FG en uw juridisch adviseur passen ze toe op uw situatie en uw contracten.
Als er toch iets is uitgelekt
Een incidentenroute die vooraf bekend is, met haar termijnen.
Een tekst die naar een AI is verstuurd, kan niet worden teruggehaald – ook niet door DoNotLeak. Dan telt snelheid.
Het meteen zeggen
Aan de contactpersoon die het beleid noemt. Een vroege melding is meer waard dan een perfecte, en niemand krijgt de schuld omdat hij of zij iets meldt.
Indammen
Het gesprek verwijderen waar de dienst dat toelaat; elk uitgelekt wachtwoord en elke uitgelekte sleutel laten intrekken en vervangen.
Beoordelen en melden
De organisatie beoordeelt het risico. Een inbreuk in verband met persoonsgegevens wordt waar mogelijk binnen 72 uur gemeld aan de bevoegde toezichthoudende autoriteit (AVG, artikel 33).
Daarna leren: wat het incident leert, gaat terug in het beleid en de opleiding.
Verder
De rest van de kit
De veranderkit: presentaties voor het webinar, de directie en de opleiding van de Seals
Bronnen
- CNIL – vragen en antwoorden over het gebruik van generatieve AI-systemen (18 juli 2024, in het Engels)
- CNIL – functionaris voor gegevensbescherming worden (in het Frans)
- CNIL – een inbreuk in verband met persoonsgegevens melden (in het Frans)
- AVG – Verordening (EU) 2016/679, onder meer de artikelen 24, 28, 29, 32, 33, 39 en 44 (EUR-Lex)
- AI-verordening – Verordening (EU) 2024/1689, artikel 4 over AI-geletterdheid (EUR-Lex)
- Verordening (EU) 2026/1744, de digitale omnibus over AI, die artikel 4 wijzigde (EUR-Lex)
- Richtlijn (EU) 2016/943 over bedrijfsgeheimen, artikelen 2 en 4 (EUR-Lex)
- Europese Commissie – AI-geletterdheid, vragen en antwoorden (in het Engels)
Begin bij het beleid, probeer het hulpmiddel.
Pas het voorbeeldbeleid aan met uw FG en uw juridisch adviseur; de kit voor de FG voert het in 90 dagen in. Probeer het hulpmiddel op een fictieve tekst, zonder account. Om het binnen uw organisatie te laten draaien, met zijn API, schrijft u Contee.