 DoNotLeak
Pour les RSSI
Moins de secrets dans les prompts. Chaque contrôle vérifiable depuis votre terminal.
Clés d’API, jetons, mots de passe, adresses IPv4 : DoNotLeak les repère et les remplace avant qu’un texte parte vers une IA. Reste la question que vous posez à tout nouvel outil — ce qu’il ajoute à votre surface d’attaque. Voici ses dix contrôles, et pour chacun, comment le vérifier vous-même.
Votre texte est traité en mémoire et disparaît avec la requête qui le porte : jamais stocké, jamais journalisé. Le service n’appelle personne et tourne à partir d’une image minimale signée avec notre propre clé.
Des secrets dans les prompts
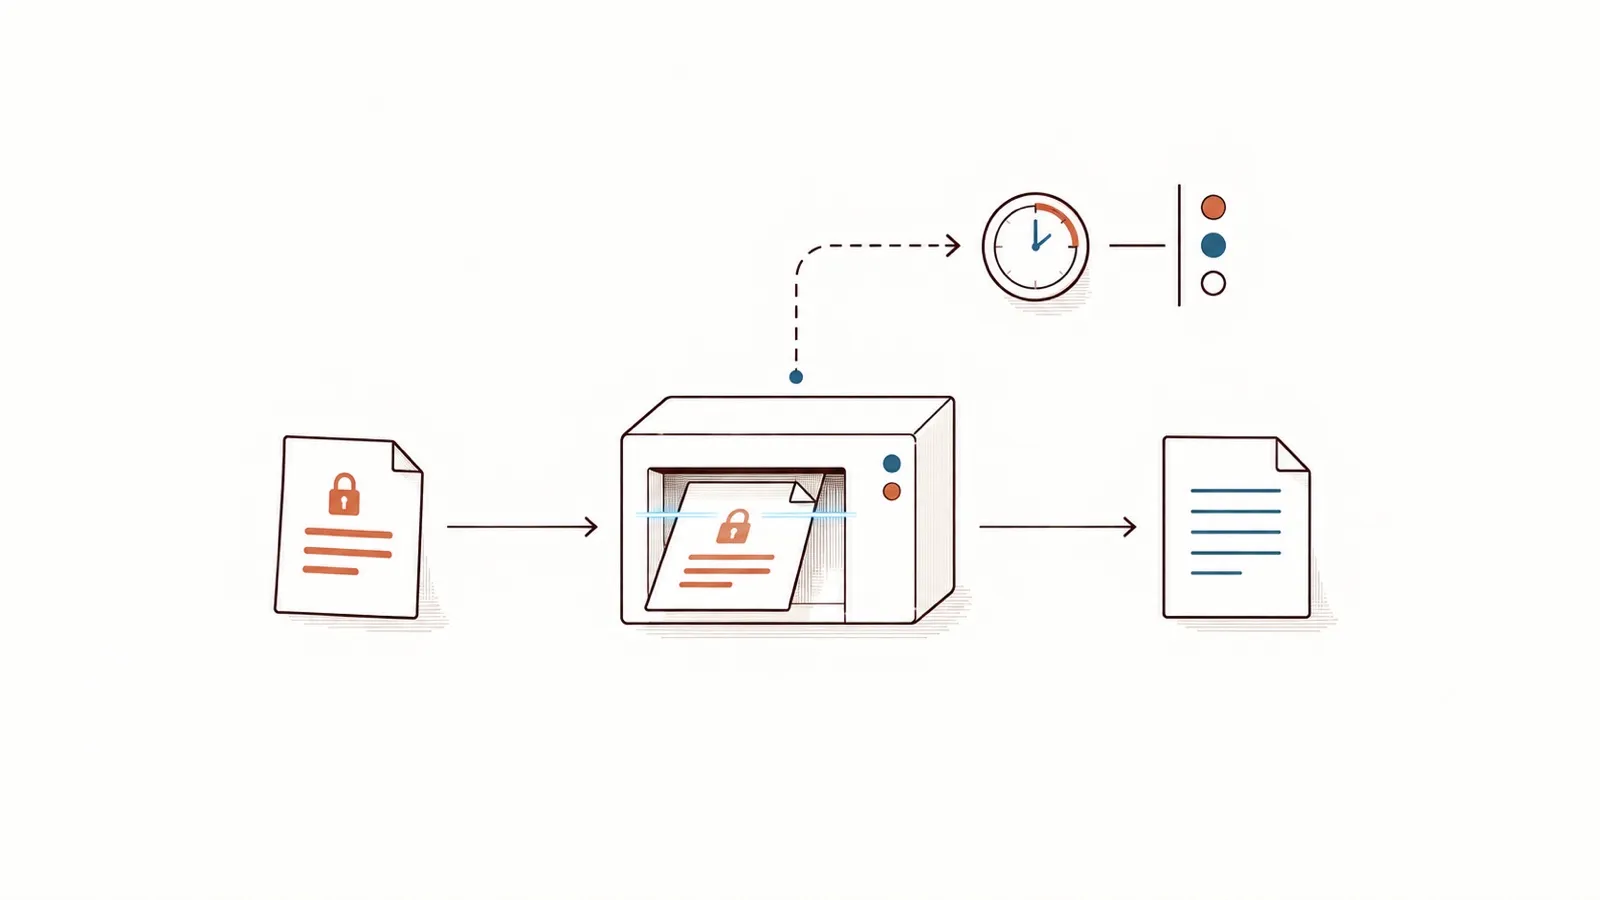
Un rapport de bug, et ce que l’IA en reçoit.
Collé pour demander de l’aide, il emporte un mot de passe, une adresse IP, un compte. La sortie est relevée sur le moteur, pas écrite à la main.
Ce que vous collez
Bug — la connexion à la base échoue depuis la mise à jour Journal : ERROR login refusé pour claire.fabre@example.org depuis 192.0.2.87 Mot de passe de la base : Vx7qP2mLr9 Reproduit par Julien Marchand sur son poste.
Ce que l’IA reçoit
Bug — la connexion à la base échoue depuis la mise à jour Journal : ERROR login refusé pour [[EMAIL-1]] depuis [[IP_ADDRESS-1]] Mot de passe de la base : [[CREDENTIAL-1]] Reproduit par [[PERSON-1]] sur son poste.
Ce que DoNotLeak repère ici, et ce qu’il ne reconnaît pas
Les clés et jetons aux formats courants, les clés privées, les chaînes de connexion, les mots de passe écrits après un libellé, les adresses IPv4. Le nom d’un serveur ou une note d’architecture, il ne les reconnaît pas.
Dans vos référentiels
Vos questions, et les contrôles qui y répondent.
Chaque réponse, rangée là où vous l’instruisez : EBIOS Risk Manager de l’ANSSI, ISO/IEC 27001, NIS2, l’OWASP.
Qu’ajoute-t-il à votre surface d’attaque ?
Une image sans shell ni gestionnaire de paquets, sous un utilisateur sans privilège, sans capacité Linux, en lecture seule, derrière un noyau en espace utilisateur. Côté navigateur, une politique de contenu stricte et une empreinte d’intégrité sur chaque script.
Contrôles
Environnement minimal · Exécution cloisonnée · Durcissement du navigateur
Dans vos référentiels
ISO/IEC 27001, A.8.9 gestion de la configuration · OWASP Secure Headers Project
Qui l’a construit, avec quoi, et comment le prouver ?
Chaque image est signée avec notre propre clé, avec sa provenance de construction qui nomme le commit, et sa nomenclature logicielle signée elle aussi. La base est épinglée par son empreinte.
Contrôles
Images signées, provenance · Nomenclature logicielle (SBOM)
Dans vos référentiels
NIS2, art. 21, § 2, d) et § 3, la chaîne d’approvisionnement · ISO/IEC 27001, A.5.21
Et les vulnérabilités ?
Deux analyseurs à chaque construction : une faille haute ou critique arrête la publication, sauf exception écrite et revue. L’hébergeur analyse de nouveau avant de déployer. Pour signaler une faille, un contact publié, en français ou en anglais.
Contrôles
Analyses de vulnérabilités · Divulgation des vulnérabilités
Dans vos référentiels
NIS2, art. 21, § 2, e), traitement et divulgation des vulnérabilités · ISO/IEC 27001, A.8.8
Un fournisseur de plus : que voit-il, que joint-il ?
Le texte vit dans la mémoire de la requête, jamais écrit ni journalisé — un texte témoin le vérifie à chaque pipeline. Aucun flux sortant : ni fournisseur d’IA, ni service tiers. L’hébergeur et l’éditeur sont nommés ; et l’image headless peut tourner dans votre propre système d’information.
Contrôles
Rien n’est conservé · Aucun flux sortant · Un hébergeur français
Dans vos référentiels
EBIOS Risk Manager, atelier 3, une partie prenante de votre écosystème · ISO/IEC 27001, A.5.19 à A.5.23
Qui peut l’appeler, avec quels droits ?
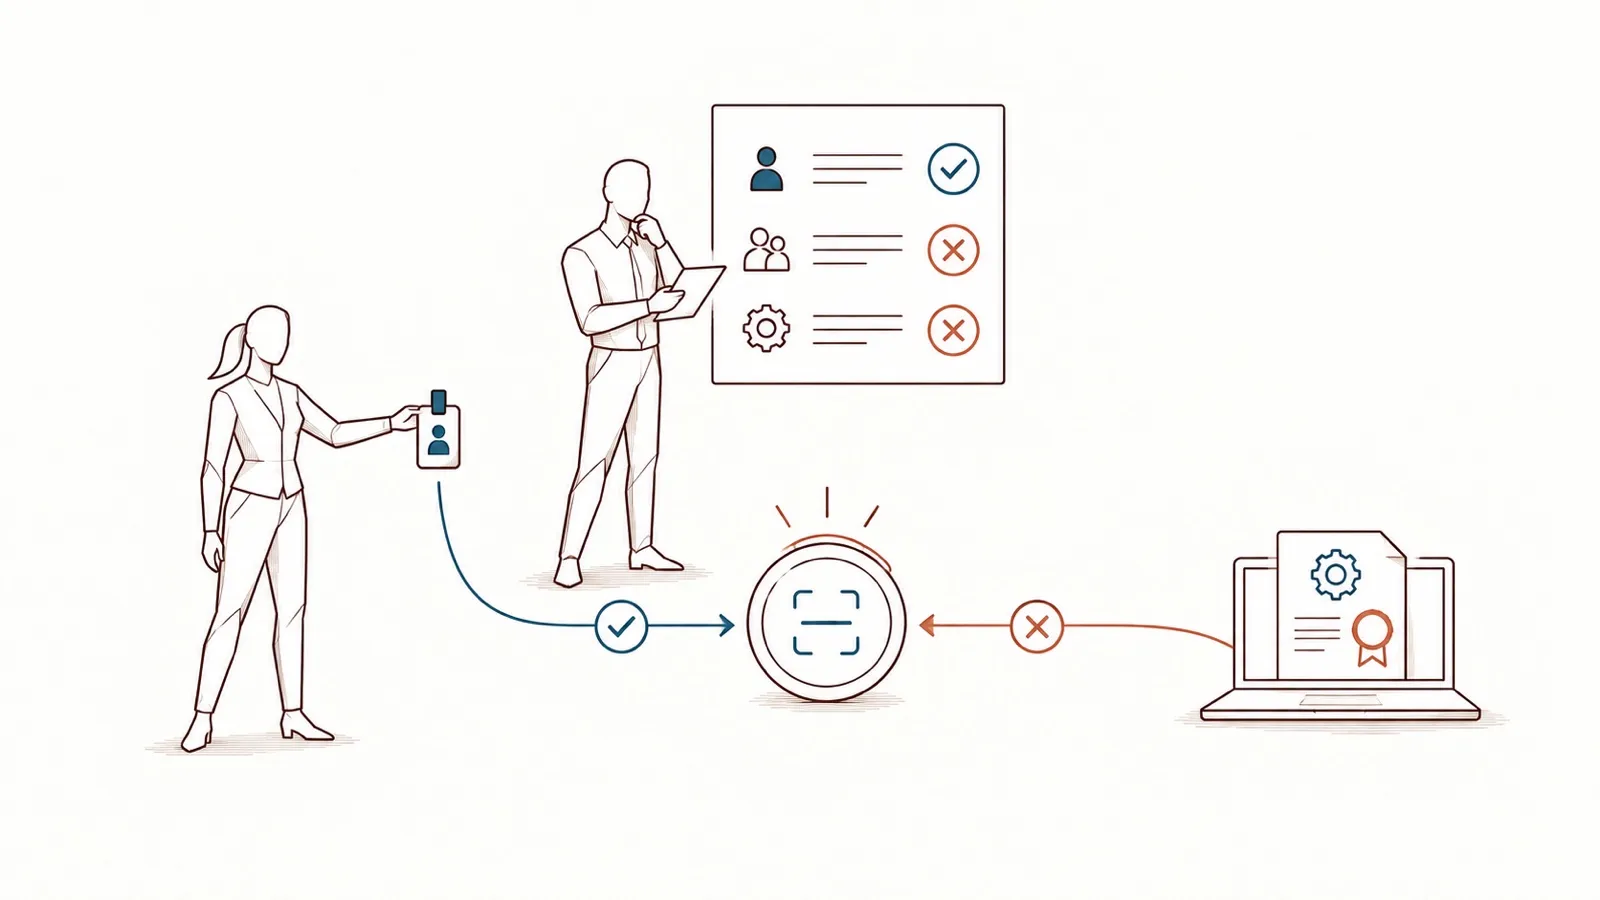
La page, chacun, sans compte, dans des budgets par client. L’API, personne par défaut : un certificat client ou un jeton de votre fournisseur d’identité, chaque action accordée par son nom, aucune clé statique.
Contrôles
Accès, plus bas
Dans vos référentiels
ISO/IEC 27001, A.5.15 et A.8.5 · NIS2, art. 21, § 2, i)
Et la fuite elle-même ?
C’est l’objet de l’outil : repérer et remplacer avant l’envoi, en montrant tout ce qu’il a trouvé. Ce qu’il ne couvre pas est écrit plus bas.
Contrôles
Les limites, plus bas
Dans vos référentiels
ISO/IEC 27001, A.8.11 masquage des données et A.8.12 prévention de la fuite de données · OWASP Top 10 des applications LLM, LLM02:2025
Ces référentiels sont les vôtres
DoNotLeak ne revendique ni certification ni conformité à aucun d’eux. Les renvois sont notre lecture, à revoir par chaque organisation au regard de son propre cadre : ils disent où ranger chaque réponse dans votre analyse de risques ou votre dossier d’homologation.
Les contrôles
Dix contrôles en place aujourd’hui.
Pour chacun, ce qu’il change pour vous et où se trouve sa preuve.
Images signées, provenance
Ce que cela signifie pour vous
Chaque image publiée est signée avec la clé propre à DoNotLeak, avec sa provenance de construction (SLSA) : le commit dont elle est issue. Le pipeline vérifie la signature avant d’annoncer une version ; la plateforme d’hébergement la contrôle avant de déployer.
Comment vérifier
La clé publique est sur ce site ; la commande figure plus bas.
Analyses de vulnérabilités
Ce que cela signifie pour vous
Deux analyseurs indépendants examinent chaque image avant sa publication : une faille haute ou critique arrête le pipeline, sauf exception écrite et revue qui en donne la raison. Des analyses de sécurité web automatisées sondent le service en marche, et les dépendances du code sont confrontées à la base publique des vulnérabilités connues. La plateforme d’hébergement analyse de nouveau et refuse une image dont une faille sérieuse a un correctif.
Comment vérifier
Votre propre analyseur peut juger la même image à partir de sa nomenclature logicielle.
HIGH · CRITICAL
Nomenclature logicielle (SBOM)
Ce que cela signifie pour vous
Chaque version porte la liste de tous les paquets de son image, avec leur version, dans un format standard — signée avec la même clé.
Comment vérifier
Attachée à l’image dans le registre, à côté de sa signature.
SPDX
Environnement minimal
Ce que cela signifie pour vous
L’image contient le service et les quelques bibliothèques système dont il a besoin : ni shell, ni gestionnaire de paquets. Il tourne sous un utilisateur sans privilège, sur une base épinglée par son empreinte.
Comment vérifier
La configuration de l’image nomme l’utilisateur ; sa nomenclature ne liste aucun shell.
USER 65532:65532
Exécution cloisonnée
Ce que cela signifie pour vous
Le contrat de service demande à la plateforme d’hébergement un noyau en espace utilisateur entre le service et la machine hôte, aucune capacité Linux, un système de fichiers en lecture seule, et des limites fixes : 1 Gio de mémoire, 2 processeurs, 128 processus.
Comment vérifier
Écrit dans le contrat de service, que la plateforme d’hébergement applique.
cap_drop: ALL · read_only
Aucun flux sortant
Ce que cela signifie pour vous
La détection n’appelle personne : aucun fournisseur d’IA, aucun service tiers. Le service n’a, par contrat, aucun accès réseau vers l’extérieur. Dans votre navigateur, la page ne peut parler qu’à ce site.
Comment vérifier
L’en-tête de politique de contenu ; l’onglet réseau de votre navigateur le montre.
connect-src 'self'
Rien n’est conservé
Ce que cela signifie pour vous
Votre texte et vos fichiers vivent dans la mémoire de la requête qui les porte, puis disparaissent : jamais écrits sur disque, jamais journalisés. Chaque pipeline fait passer un texte témoin par le serveur, et échoue si ses journaux le montrent un jour.
Comment vérifier
Les mentions légales, rubrique « Données personnelles » — avec ce que l’hébergeur journalise : adresse, date, page.
Durcissement du navigateur
Ce que cela signifie pour vous
HTTPS uniquement. Une politique de contenu stricte : scripts et styles de ce seul site, un nonce neuf à chaque page, aucun affichage dans un cadre. Une empreinte d’intégrité sur chaque fichier de script et de style. Ce que la page envoie doit venir de l’origine exacte de ce site ; au-delà de budgets par client, la réponse est 429.
Comment vérifier
Les en-têtes de réponse de n’importe quelle page, et les attributs d’intégrité dans sa source.
content-security-policy · integrity="sha384-…"
Un hébergeur français
Ce que cela signifie pour vous
Le service est hébergé par OVH SAS, société française, et édité par AQ INVESTISSEMENTS (Contee), à Paris.
Comment vérifier
Les mentions légales nomment l’un et l’autre.
Divulgation des vulnérabilités
Ce que cela signifie pour vous
Vous avez trouvé une faille ? Écrivez à notre contact sécurité. Il est publié dans le fichier standard que cherchent les équipes de sécurité, avec les langues que nous lisons.
Comment vérifier
/.well-known/security.txt (RFC 9116).
Moindre privilège
Une page ouverte, une API fermée par défaut.
La page ne demande aucun compte : chacun peut y coller un texte, dans la limite de budgets par client qui gardent le service disponible pour tous.
L’API, pour un déploiement sur vos propres serveurs, ne démarre pas sans source d’identité et refuse tout appel anonyme : chaque appelant présente un certificat client ou un jeton de votre fournisseur d’identité, et votre politique accorde chaque action par son nom. Ce qu’elle n’accorde pas est refusé.
Certificat client (TLS mutuel) ou jeton porteur · refus par défaut
Vérifiez vous-même
Trois vérifications, depuis votre propre terminal.
Les en-têtes de réponse
curl -sI https://donotleak.contee.eu/Ce que vous devez voir
content-security-policy avec default-src 'self' et un nonce nouveau à chaque appel, strict-transport-security, et x-frame-options: DENY.
La signature et la provenance
curl -sO https://donotleak.contee.eu/cosign.pubcosign verify --key cosign.pub forge.contee.eu/contee/donotleak-app@sha256:<digest>cosign verify-attestation --key cosign.pub --type slsaprovenance forge.contee.eu/contee/donotleak-app@sha256:<digest>Ce que vous devez voir
Avec un accès à l’image et l’empreinte d’une version : la signature se vérifie avec notre clé publique, et la provenance nomme le commit dont l’image est issue. Utilisez cosign 3 ou plus récent.
Le contact sécurité
curl -s https://donotleak.contee.eu/.well-known/security.txtCe que vous devez voir
L’adresse pour signaler une vulnérabilité, et les langues que nous lisons : le français et l’anglais.
Ce contre quoi DoNotLeak ne protège pas
Une protection qui connaît ses limites.
Toute détection laisse passer quelque chose.
La page montre tout ce qu’elle a trouvé, pour que vous relisiez avant d’envoyer.
Il protège ce qui passe par lui.
Un texte envoyé depuis un autre onglet, par e-mail ou dans un fichier partagé ne le croise jamais.
Il ne peut pas rappeler ce qui est déjà parti.
Ni révoquer à votre place un mot de passe ou une clé qui a fuité.
Votre propre poste passe avant.
Un logiciel malveillant ou une extension de navigateur qui lit votre écran lit le texte avant nous.
Un secret d’affaires en mots simples peut lui échapper.
Il repère les données personnelles et les identifiants ; un secret d’affaires écrit avec des mots simples peut ressembler à n’importe quelle phrase.
Aujourd’hui, le texte part vers notre serveur pour l’analyse — chiffré en transit, gardé en mémoire seulement. Un mode où l’analyse tourne entièrement dans votre navigateur : Bientôt
Cette page décrit des contrôles techniques. Ce n’est ni une certification ni un conseil juridique.
Vérifiez, puis décidez.
Autoriser, restreindre ou refuser : les trois commandes ci-dessus suffisent à commencer, et la page s’essaie avec un faux secret. Pour l’héberger dans votre système d’information, avec l’identité de vos machines, voyez la page DSI. Un questionnaire de sécurité fournisseur, une question : écrivez à Contee.