 DoNotLeak
Per i CISO
Meno segreti nei prompt. Ogni controllo verificabile dal tuo terminale.
Chiavi API, token, password, indirizzi IPv4: DoNotLeak li individua e li sostituisce prima che un testo parta verso un’IA. Resta la domanda che poni a ogni nuovo strumento — che cosa aggiunge alla tua superficie di attacco. Ecco i suoi dieci controlli, e per ognuno, come verificarlo da te.
Il tuo testo viene elaborato in memoria e sparisce con la richiesta che lo porta: mai conservato, mai registrato nei log. Il servizio non chiama nessuno e gira da un’immagine minima firmata con la nostra chiave.
Segreti nei prompt
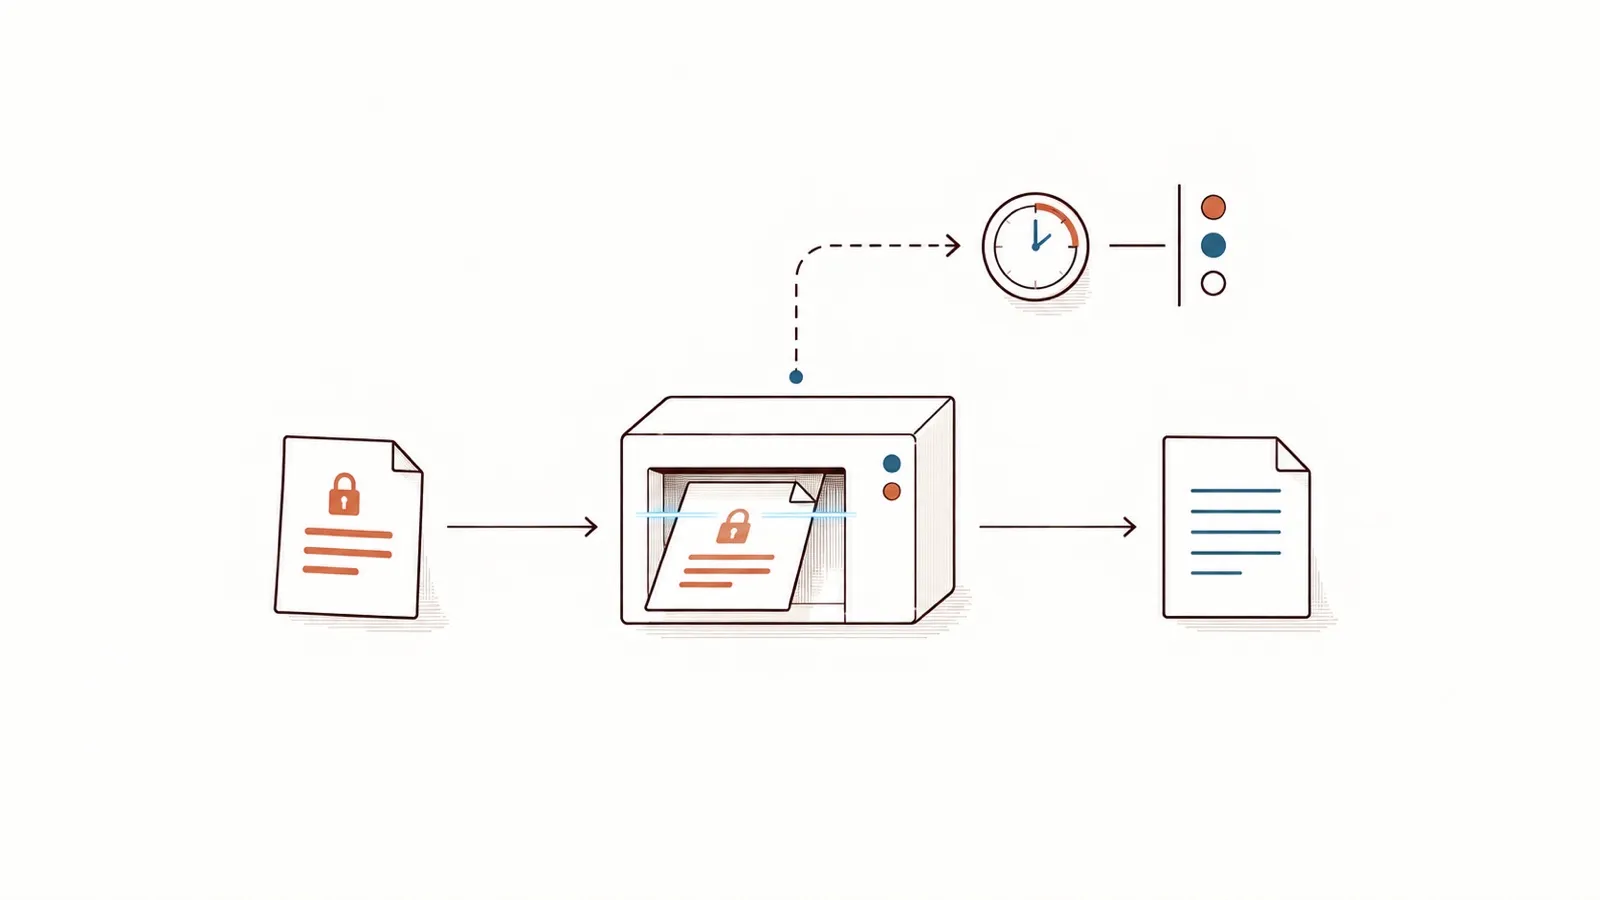
Una segnalazione di bug, e ciò che ne riceve l’IA.
Incollata per chiedere aiuto, si porta dietro una password, un indirizzo IP, un account. Il risultato è ottenuto dal motore, non scritto a mano.
Quello che incolli
Bug — the database login fails since the update Log: ERROR login refused for claire.fabre@example.org from 192.0.2.87 Database password: Vx7qP2mLr9 Reproduced by Julien Marchand on his workstation.
Quello che riceve l’IA
Bug — the database login fails since the update Log: ERROR login refused for [[EMAIL-1]] from [[IP_ADDRESS-1]] Database password: [[CREDENTIAL-1]] Reproduced by [[PERSON-1]] on his workstation.
Ciò che DoNotLeak individua qui, e ciò che non riconosce
Chiavi e token nei formati comuni, chiavi private, stringhe di connessione, password scritte dopo un’etichetta, indirizzi IPv4. Il nome di un server o una nota di architettura, non li riconosce.
Nei tuoi quadri di riferimento
Le tue domande, e i controlli che vi rispondono.
Ogni risposta, collocata dove la valuti: EBIOS Risk Manager dell’ANSSI, ISO/IEC 27001, NIS2, OWASP.
Che cosa aggiunge alla tua superficie di attacco?
Un’immagine senza shell né gestore di pacchetti, eseguita con un utente senza privilegi, senza alcuna capability Linux, in sola lettura, dietro un kernel in spazio utente. Nel browser, una politica dei contenuti rigorosa e un’impronta di integrità su ogni script.
Controlli
Ambiente minimo · Esecuzione isolata · Browser protetto
Nei tuoi quadri di riferimento
ISO/IEC 27001, A.8.9 gestione della configurazione · OWASP Secure Headers Project
Chi l’ha costruito, a partire da cosa, e come dimostrarlo?
Ogni immagine è firmata con la nostra chiave, con la sua provenienza di build che nomina il commit, e con la sua distinta dei componenti, firmata anch’essa. La base è fissata dalla sua impronta.
Controlli
Immagini firmate, provenienza · Distinta dei componenti software (SBOM)
Nei tuoi quadri di riferimento
NIS2, art. 21, par. 2, lett. d) e par. 3, sicurezza della catena di approvvigionamento · ISO/IEC 27001, A.5.21
E le vulnerabilità?
Due scanner a ogni build: una falla alta o critica ferma la pubblicazione, salvo un’eccezione scritta e rivista che ne spieghi il motivo. Il provider di hosting analizza di nuovo prima del rilascio. Per segnalare una falla, un contatto pubblicato, in francese o in inglese.
Controlli
Analisi delle vulnerabilità · Segnalazione delle vulnerabilità
Nei tuoi quadri di riferimento
NIS2, art. 21, par. 2, lett. e), gestione e divulgazione delle vulnerabilità · ISO/IEC 27001, A.8.8
Un fornitore in più: che cosa vede, che cosa raggiunge?
Il testo vive nella memoria della richiesta, mai scritto, mai registrato nei log — un testo spia lo verifica in ogni pipeline. Nessun flusso in uscita: nessun fornitore di IA, nessun servizio terzo. Il provider di hosting e l’editore sono nominati; e l’immagine headless può girare nel tuo sistema informativo.
Controlli
Niente viene conservato · Nessun flusso in uscita · Un hosting francese
Nei tuoi quadri di riferimento
EBIOS Risk Manager, workshop 3, una parte interessata del tuo ecosistema · ISO/IEC 27001, da A.5.19 a A.5.23
Chi può chiamarlo, con quali diritti?
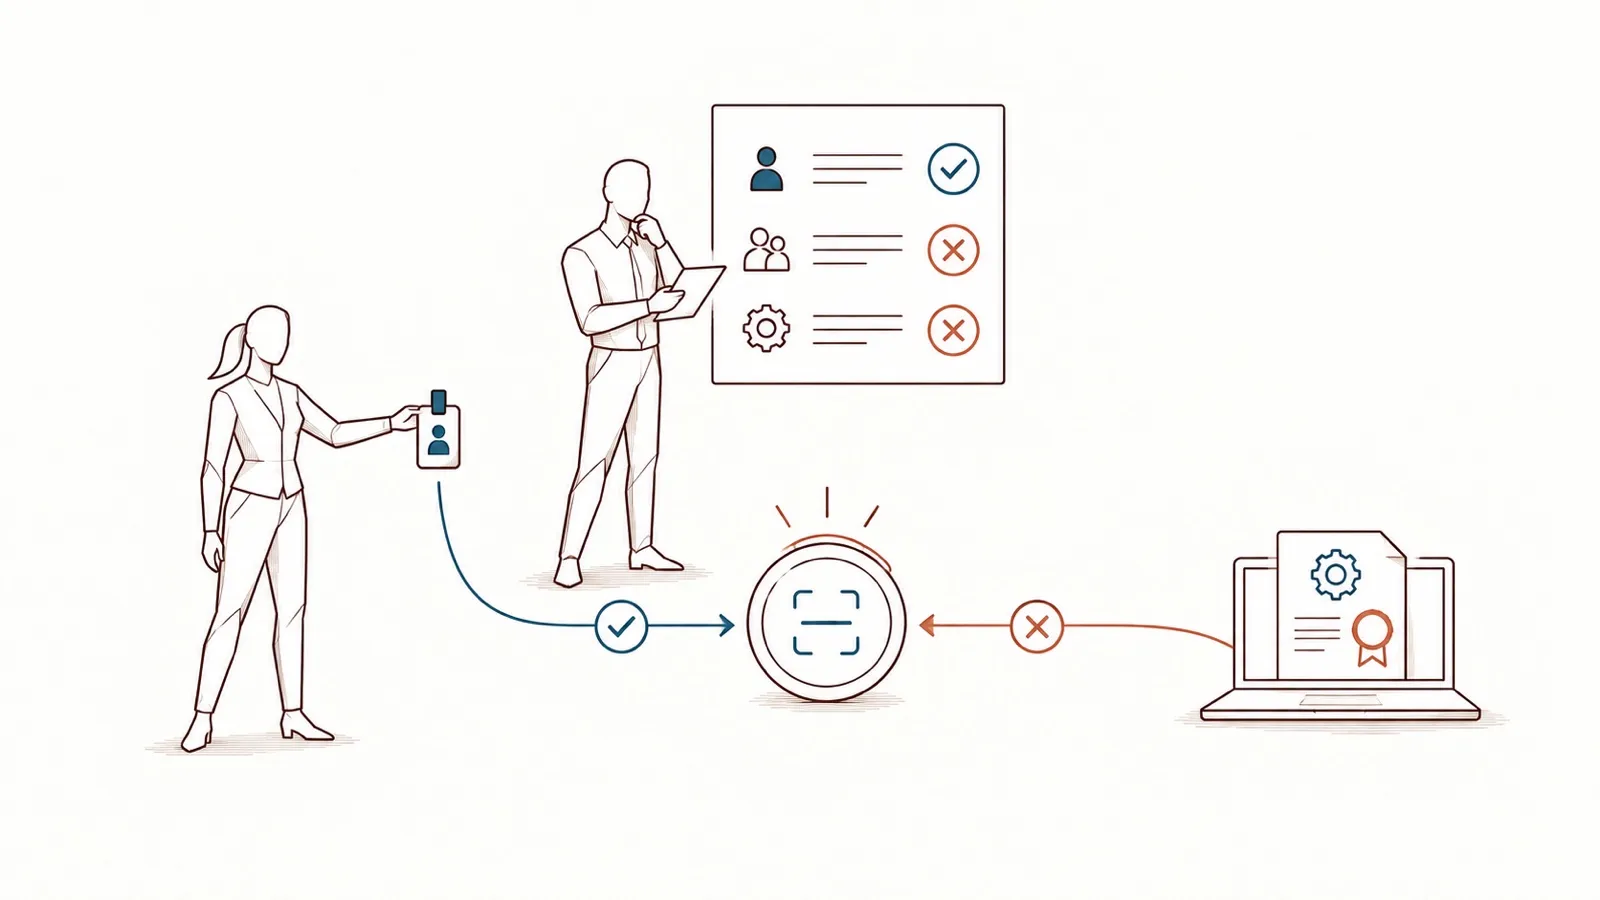
La pagina, chiunque, senza account, entro budget per client. L’API, nessuno per impostazione predefinita: un certificato client o un token del tuo fornitore di identità, ogni azione concessa per nome, nessuna chiave statica.
Controlli
Accesso, più in basso
Nei tuoi quadri di riferimento
ISO/IEC 27001, A.5.15 e A.8.5 · NIS2, art. 21, par. 2, lett. i)
E la fuga stessa?
È lo scopo dello strumento: individuare e sostituire prima dell’invio, mostrando tutto ciò che ha trovato. Ciò che non copre è scritto più in basso.
Controlli
I limiti, più in basso
Nei tuoi quadri di riferimento
ISO/IEC 27001, A.8.11 mascheramento dei dati e A.8.12 prevenzione della fuga di dati · OWASP Top 10 per le applicazioni LLM, LLM02:2025
Questi quadri di riferimento sono i tuoi
DoNotLeak non rivendica alcuna certificazione né alcuna conformità a nessuno di essi. I riferimenti sono la nostra lettura, che ogni organizzazione deve rivedere rispetto al proprio quadro: indicano dove collocare ogni risposta nella tua analisi dei rischi o nel tuo fascicolo di accreditamento di sicurezza.
I controlli
Dieci controlli attivi oggi.
Per ognuno, cosa significa per te e dove si trova la sua prova.
Immagini firmate, provenienza
Cosa significa per te
Ogni immagine pubblicata è firmata con la chiave propria di DoNotLeak, con la sua provenienza di build (SLSA): il commit da cui è stata costruita. La pipeline verifica la firma prima di annunciare una versione; la piattaforma di hosting la controlla prima del rilascio.
Come verificare
La chiave pubblica è su questo sito; il comando è più in basso.
Analisi delle vulnerabilità
Cosa significa per te
Due scanner indipendenti esaminano ogni immagine prima della pubblicazione: una falla alta o critica ferma la pipeline, salvo un’eccezione scritta e rivista che ne spieghi il motivo. Analisi di sicurezza web automatiche sondano il servizio in esecuzione, e le dipendenze del codice sono confrontate con il database pubblico delle vulnerabilità note. La piattaforma di hosting analizza di nuovo e rifiuta un’immagine la cui falla grave ha una correzione.
Come verificare
Il tuo scanner può giudicare la stessa immagine a partire dalla sua distinta dei componenti.
HIGH · CRITICAL
Distinta dei componenti software (SBOM)
Cosa significa per te
Ogni versione porta l’elenco di tutti i pacchetti della sua immagine, con la loro versione, in un formato standard — firmato con la stessa chiave.
Come verificare
Allegata all’immagine nel registro, accanto alla sua firma.
SPDX
Ambiente minimo
Cosa significa per te
L’immagine contiene il servizio e le poche librerie di sistema di cui ha bisogno: nessuna shell, nessun gestore di pacchetti. Gira con un utente senza privilegi, su una base fissata dalla sua impronta.
Come verificare
La configurazione dell’immagine nomina l’utente; la sua distinta non elenca alcuna shell.
USER 65532:65532
Esecuzione isolata
Cosa significa per te
Il contratto di servizio chiede alla piattaforma di hosting un kernel in spazio utente tra il servizio e l’host, nessuna capability Linux, un file system in sola lettura e limiti fissi: 1 GiB di memoria, 2 CPU, 128 processi.
Come verificare
Scritto nel contratto di servizio, che la piattaforma di hosting applica.
cap_drop: ALL · read_only
Nessun flusso in uscita
Cosa significa per te
Il rilevamento non chiama nessuno: nessun fornitore di IA, nessun servizio terzo. Il contratto di servizio non concede al servizio alcuna rete in uscita. Nel tuo browser, la pagina può parlare solo con questo sito.
Come verificare
L’intestazione della politica dei contenuti; il pannello di rete del tuo browser lo mostra.
connect-src 'self'
Niente viene conservato
Cosa significa per te
Il tuo testo e i tuoi file vivono nella memoria della richiesta che li porta, poi spariscono: mai scritti su disco, mai registrati nei log. Ogni pipeline fa passare un testo spia attraverso il server e fallisce se i suoi log lo mostrano.
Come verificare
Le note legali, alla voce «Dati personali» — con ciò che l’hosting registra: indirizzo, data, pagina.
Browser protetto
Cosa significa per te
Solo HTTPS. Una politica dei contenuti rigorosa: script e stili solo da questo sito, un nonce nuovo per ogni pagina, nessuna visualizzazione in un riquadro. Un’impronta di integrità su ogni file di script e di stile. Ciò che la pagina invia deve venire dall’origine esatta di questo sito; oltre i budget per client, la risposta è 429.
Come verificare
Le intestazioni di risposta di qualsiasi pagina, e gli attributi di integrità nel suo sorgente.
content-security-policy · integrity="sha384-…"
Un hosting francese
Cosa significa per te
Il servizio è ospitato da OVH SAS, società francese, ed è pubblicato da AQ INVESTISSEMENTS (Contee), a Parigi.
Come verificare
Le note legali li nominano entrambi.
Segnalazione delle vulnerabilità
Cosa significa per te
Hai trovato una falla? Scrivi al nostro contatto per la sicurezza. È pubblicato nel file standard che i team di sicurezza cercano, con le lingue che leggiamo.
Come verificare
/.well-known/security.txt (RFC 9116).
Privilegio minimo
Una pagina aperta, un’API chiusa per impostazione predefinita.
La pagina non chiede alcun account: chiunque può incollarvi un testo, entro budget per client che mantengono il servizio disponibile per tutti.
L’API, per un’installazione sui tuoi server, non si avvia senza una fonte di identità e rifiuta ogni chiamata anonima: ogni chiamante presenta un certificato client o un token del tuo fornitore di identità, e la tua politica concede ogni azione per nome. Ciò che non concede viene rifiutato.
Certificato client (TLS reciproco) o token bearer · rifiuto per impostazione predefinita
Verifica da te
Tre verifiche, dal tuo terminale.
Le intestazioni di risposta
curl -sI https://donotleak.contee.eu/Cosa dovresti vedere
content-security-policy con default-src 'self' e un nonce nuovo a ogni chiamata, strict-transport-security e x-frame-options: DENY.
La firma e la provenienza
curl -sO https://donotleak.contee.eu/cosign.pubcosign verify --key cosign.pub forge.contee.eu/contee/donotleak-app@sha256:<digest>cosign verify-attestation --key cosign.pub --type slsaprovenance forge.contee.eu/contee/donotleak-app@sha256:<digest>Cosa dovresti vedere
Con accesso all’immagine e il digest di una versione: la firma si verifica con la nostra chiave pubblica, e la provenienza nomina il commit da cui è stata costruita. Usa cosign 3 o successivo.
Il contatto per la sicurezza
curl -s https://donotleak.contee.eu/.well-known/security.txtCosa dovresti vedere
L’indirizzo per segnalare una vulnerabilità, e le lingue che leggiamo: francese e inglese.
Da cosa DoNotLeak non protegge
Una protezione che conosce i propri limiti.
Ogni rilevamento si lascia sfuggire qualcosa.
La pagina mostra tutto ciò che ha trovato, perché tu rilegga prima di inviare.
Protegge ciò che passa da lui.
Un testo inviato da un’altra scheda, per e-mail o in un file condiviso non lo incontra mai.
Non può richiamare ciò che è già partito.
Né può revocare al posto tuo una password o una chiave trapelata.
Il tuo dispositivo viene prima.
Un malware o un’estensione del browser che legge il tuo schermo legge il testo prima di noi.
Un segreto commerciale in parole semplici può sfuggirgli.
Individua dati personali e identificativi; un segreto commerciale scritto con parole semplici può sembrare una frase qualsiasi.
Oggi il testo viaggia fino al nostro server per l’analisi — cifrato in transito, tenuto solo in memoria. Una modalità in cui l’analisi avviene interamente nel tuo browser: In arrivo
Questa pagina descrive controlli tecnici. Non è né una certificazione né una consulenza legale.
Verifica, poi decidi.
Approvare, limitare o rifiutare: i tre comandi qui sopra bastano per cominciare, e la pagina si prova con un falso segreto. Per ospitarla nel tuo sistema informativo, con l’identità delle tue macchine, vedi la pagina IT. Un questionario di sicurezza per i fornitori, una domanda: scrivi a Contee.