 DoNotLeak
Pentru CISO
Mai puține secrete în prompturi. Fiecare control verificabil din terminalul dumneavoastră.
Chei API, tokenuri, parole, adrese IPv4: DoNotLeak le găsește și le înlocuiește înainte ca un text să plece spre o IA. Rămâne întrebarea pe care o puneți oricărui instrument nou — ce adaugă la suprafața dumneavoastră de atac. Iată cele zece controale ale sale și, pentru fiecare, cum îl verificați singuri.
Textul dumneavoastră este prelucrat în memorie și dispare odată cu cererea care îl poartă: niciodată stocat, niciodată jurnalizat. Serviciul nu apelează pe nimeni și rulează dintr-o imagine minimală semnată cu propria noastră cheie.
Secrete în prompturi
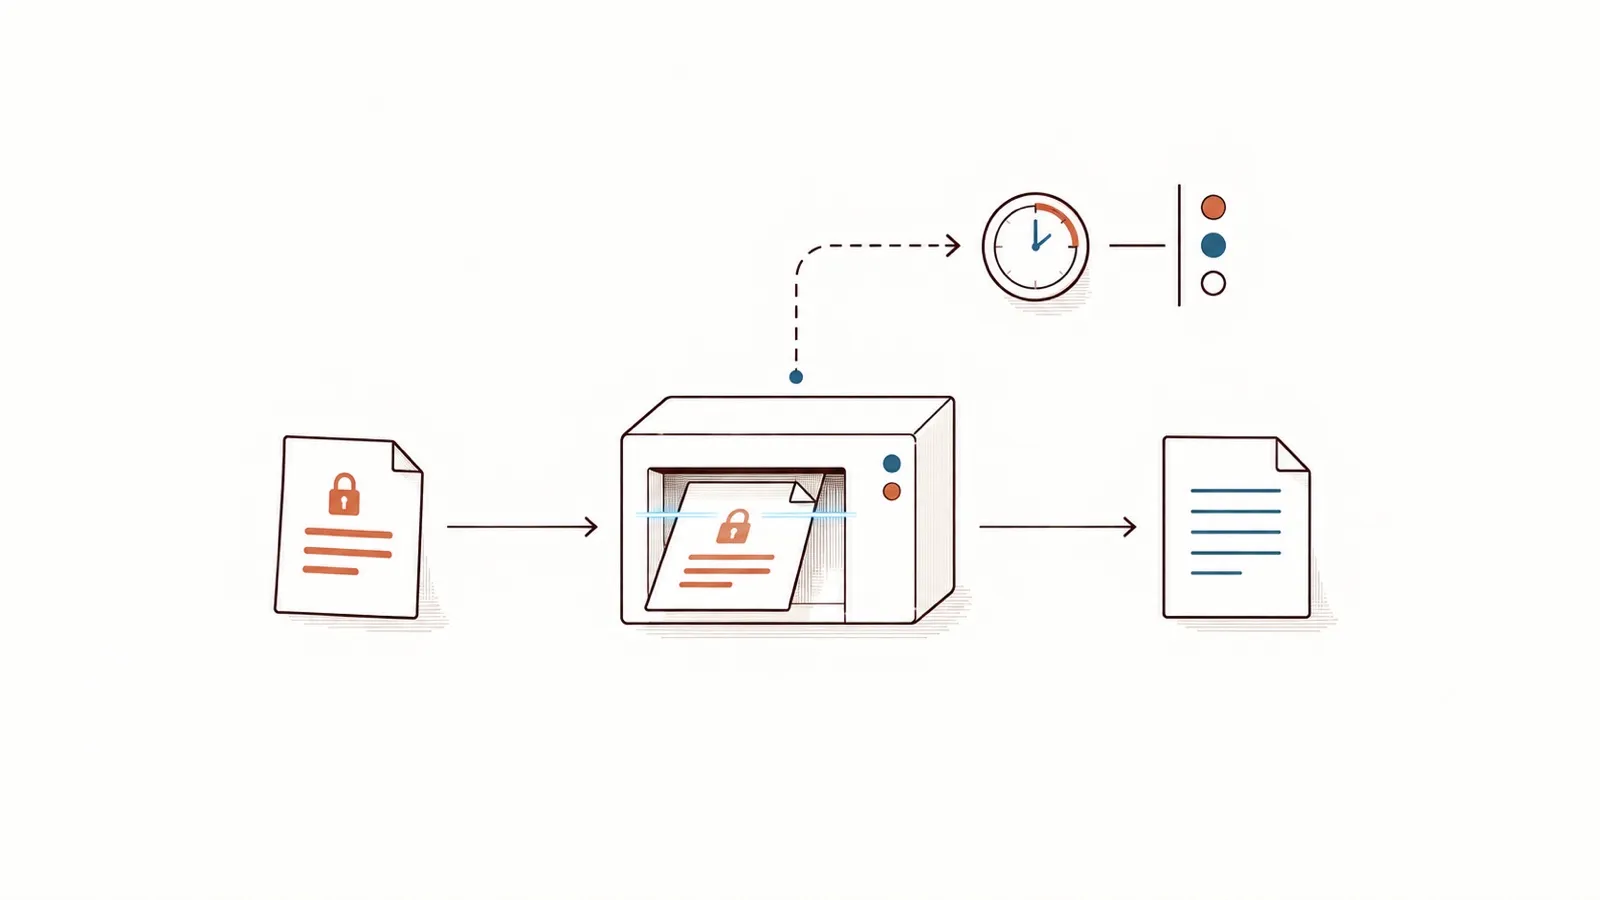
Un raport de bug și ce primește IA din el.
Lipit pentru a cere ajutor, poartă cu el o parolă, o adresă IP, un cont. Rezultatul este înregistrat din motor, nu scris de mână.
Ce lipiți
Bug — the database login fails since the update Log: ERROR login refused for claire.fabre@example.org from 192.0.2.87 Database password: Vx7qP2mLr9 Reproduced by Julien Marchand on his workstation.
Ce primește IA
Bug — the database login fails since the update Log: ERROR login refused for [[EMAIL-1]] from [[IP_ADDRESS-1]] Database password: [[CREDENTIAL-1]] Reproduced by [[PERSON-1]] on his workstation.
Ce detectează DoNotLeak aici și ce nu recunoaște
Chei și tokenuri în formate uzuale, chei private, șiruri de conexiune, parole scrise după o etichetă, adrese IPv4. Numele unui server sau o notă de arhitectură nu le recunoaște.
În cadrele dumneavoastră de referință
Întrebările dumneavoastră și controalele care răspund la ele.
Fiecare răspuns, încadrat acolo unde îl evaluați: EBIOS Risk Manager al ANSSI, ISO/IEC 27001, NIS2, OWASP.
Ce adaugă la suprafața dumneavoastră de atac?
O imagine fără shell și fără manager de pachete, rulată sub un utilizator fără privilegii, fără nicio capabilitate Linux, doar pentru citire, în spatele unui nucleu în spațiul utilizatorului. În browser, o politică de conținut strictă și o amprentă de integritate pe fiecare script.
Controale
Mediu minimal · Execuție izolată · Browser protejat
În cadrele dumneavoastră de referință
ISO/IEC 27001, A.8.9 gestionarea configurației · OWASP Secure Headers Project
Cine l-a construit, din ce și cum se poate dovedi?
Fiecare imagine este semnată cu propria noastră cheie, împreună cu proveniența construcției, care numește commitul, și cu lista de componente, semnată și ea. Baza este fixată prin amprenta ei.
Controale
Imagini semnate, proveniență · Lista componentelor software (SBOM)
În cadrele dumneavoastră de referință
NIS2, art. 21 alin. (2) lit. (d) și alin. (3), securitatea lanțului de aprovizionare · ISO/IEC 27001, A.5.21
Și vulnerabilitățile?
Două scanere la fiecare construire: o vulnerabilitate ridicată sau critică oprește publicarea, cu excepția cazului în care o excepție scrisă și revizuită explică de ce. Furnizorul de găzduire scanează din nou înainte de implementare. Pentru raportarea unei vulnerabilități, un contact publicat, în franceză sau în engleză.
Controale
Scanări de vulnerabilități · Raportarea vulnerabilităților
În cadrele dumneavoastră de referință
NIS2, art. 21 alin. (2) lit. (e), gestionarea și divulgarea vulnerabilităților · ISO/IEC 27001, A.8.8
Încă un furnizor: ce vede, la ce ajunge?
Textul trăiește în memoria cererii, niciodată scris, niciodată jurnalizat — un text-martor verifică acest lucru în fiecare pipeline. Niciun flux de ieșire: niciun furnizor de IA, niciun serviciu terț. Furnizorul de găzduire și editorul sunt numiți; iar imaginea headless poate rula în propriul dumneavoastră sistem informatic.
Controale
Nimic nu se păstrează · Niciun flux de ieșire · O găzduire franceză
În cadrele dumneavoastră de referință
EBIOS Risk Manager, atelierul 3, o parte interesată din ecosistemul dumneavoastră · ISO/IEC 27001, de la A.5.19 la A.5.23
Cine îl poate apela și cu ce drepturi?
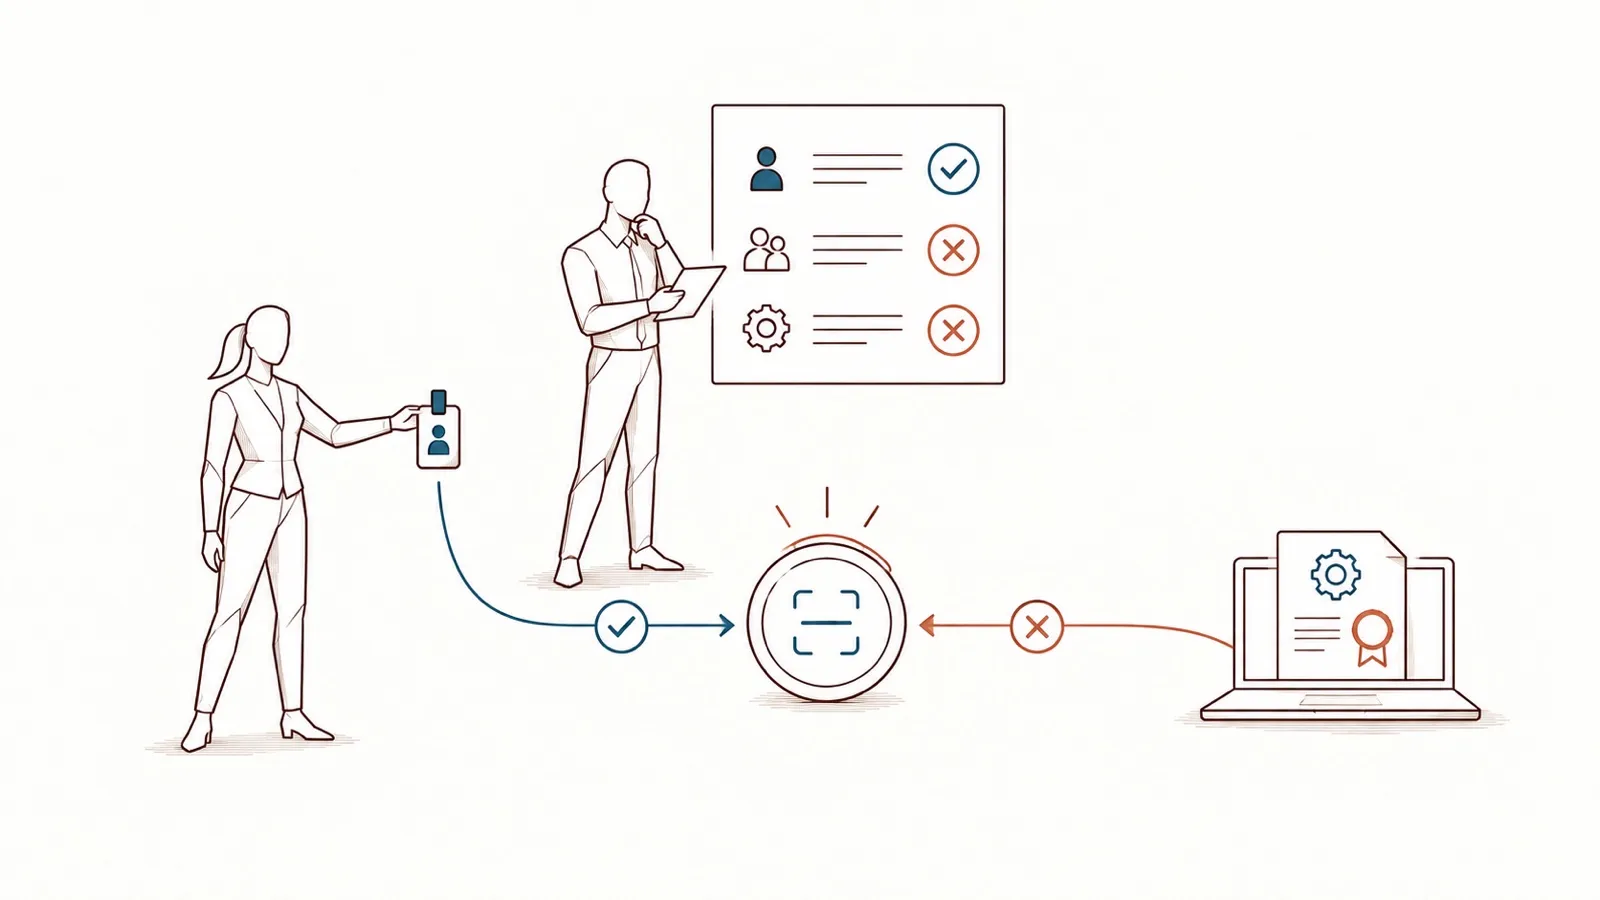
Pagina, oricine, fără cont, în limita bugetelor per client. API-ul, nimeni în mod implicit: un certificat de client sau un token de la furnizorul dumneavoastră de identitate, fiecare acțiune acordată pe nume, nicio cheie statică.
Controale
Accesul, mai jos
În cadrele dumneavoastră de referință
ISO/IEC 27001, A.5.15 și A.8.5 · NIS2, art. 21 alin. (2) lit. (i)
Și scurgerea în sine?
Este chiar rostul instrumentului: găsește și înlocuiește înainte de trimitere, arătând tot ce a găsit. Ce nu acoperă este scris mai jos.
Controale
Limitele, mai jos
În cadrele dumneavoastră de referință
ISO/IEC 27001, A.8.11 mascarea datelor și A.8.12 prevenirea scurgerii de date · OWASP Top 10 pentru aplicații LLM, LLM02:2025
Aceste cadre de referință sunt ale dumneavoastră
DoNotLeak nu revendică nicio certificare și nicio conformitate cu vreunul dintre ele. Trimiterile sunt lectura noastră, de revizuit de fiecare organizație în raport cu propriul cadru: arată unde să încadrați fiecare răspuns în analiza dumneavoastră de risc sau în dosarul de acreditare de securitate.
Controalele
Zece controale în vigoare astăzi.
Pentru fiecare: ce înseamnă pentru dumneavoastră și unde se află dovada lui.
Imagini semnate, proveniență
Ce înseamnă pentru dumneavoastră
Fiecare imagine publicată este semnată cu cheia proprie a DoNotLeak, împreună cu proveniența construcției (SLSA): commitul din care a fost construită. Pipeline-ul verifică semnătura înainte de a anunța o versiune; platforma de găzduire o verifică înainte de implementare.
Cum verificați
Cheia publică se află pe acest site; comanda este mai jos.
Scanări de vulnerabilități
Ce înseamnă pentru dumneavoastră
Două scanere independente examinează fiecare imagine înainte de publicare: o vulnerabilitate ridicată sau critică oprește pipeline-ul, cu excepția cazului în care o excepție scrisă și revizuită explică de ce. Scanări automate de securitate web testează serviciul în funcțiune, iar dependențele codului sunt confruntate cu baza publică de vulnerabilități cunoscute. Platforma de găzduire scanează din nou și refuză o imagine a cărei vulnerabilitate gravă are o remediere.
Cum verificați
Propriul dumneavoastră scaner poate judeca aceeași imagine pe baza listei sale de componente.
HIGH · CRITICAL
Lista componentelor software (SBOM)
Ce înseamnă pentru dumneavoastră
Fiecare versiune poartă lista tuturor pachetelor din imaginea sa, cu versiunile lor, într-un format standard — semnată cu aceeași cheie.
Cum verificați
Atașată imaginii în registru, lângă semnătura ei.
SPDX
Mediu minimal
Ce înseamnă pentru dumneavoastră
Imaginea conține serviciul și puținele biblioteci de sistem de care are nevoie: fără shell, fără manager de pachete. Rulează sub un utilizator fără privilegii, pe o bază fixată prin amprenta ei.
Cum verificați
Configurația imaginii numește utilizatorul; lista ei de componente nu conține niciun shell.
USER 65532:65532
Execuție izolată
Ce înseamnă pentru dumneavoastră
Contractul de serviciu cere platformei de găzduire un nucleu în spațiul utilizatorului între serviciu și gazdă, nicio capabilitate Linux, un sistem de fișiere doar pentru citire și limite fixe: 1 GiB de memorie, 2 procesoare, 128 de procese.
Cum verificați
Scris în contractul de serviciu, pe care platforma de găzduire îl aplică.
cap_drop: ALL · read_only
Niciun flux de ieșire
Ce înseamnă pentru dumneavoastră
Detecția nu apelează pe nimeni: niciun furnizor de IA, niciun serviciu terț. Contractul de serviciu nu acordă serviciului nicio rețea de ieșire. În browserul dumneavoastră, pagina poate comunica doar cu acest site.
Cum verificați
Antetul politicii de conținut; panoul de rețea al browserului dumneavoastră o arată.
connect-src 'self'
Nimic nu se păstrează
Ce înseamnă pentru dumneavoastră
Textul și fișierele dumneavoastră trăiesc în memoria cererii care le poartă, apoi dispar: niciodată scrise pe disc, niciodată jurnalizate. Fiecare pipeline trimite un text-martor prin server și eșuează dacă jurnalele lui îl arată vreodată.
Cum verificați
Mențiunile legale, secțiunea „Date cu caracter personal” — cu ce jurnalizează găzduirea: adresă, dată, pagină.
Browser protejat
Ce înseamnă pentru dumneavoastră
Doar HTTPS. O politică de conținut strictă: scripturi și stiluri numai de pe acest site, un nonce nou pentru fiecare pagină, nicio afișare într-un cadru. O amprentă de integritate pe fiecare fișier de script și de stil. Ce trimite pagina trebuie să vină de la originea exactă a acestui site; peste bugetele per client, răspunsul este 429.
Cum verificați
Anteturile de răspuns ale oricărei pagini și atributele de integritate din sursa ei.
content-security-policy · integrity="sha384-…"
O găzduire franceză
Ce înseamnă pentru dumneavoastră
Serviciul este găzduit de OVH SAS, companie franceză, și editat de AQ INVESTISSEMENTS (Contee), la Paris.
Cum verificați
Mențiunile legale le numesc pe amândouă.
Raportarea vulnerabilităților
Ce înseamnă pentru dumneavoastră
Ați găsit o vulnerabilitate? Scrieți contactului nostru de securitate. Este publicat în fișierul standard pe care îl caută echipele de securitate, împreună cu limbile pe care le citim.
Cum verificați
/.well-known/security.txt (RFC 9116).
Privilegiul minim
O pagină deschisă, un API închis în mod implicit.
Pagina nu cere niciun cont: oricine poate lipi un text, în limita unor bugete per client care păstrează serviciul disponibil pentru toți.
API-ul, pentru o implementare pe propriile dumneavoastră servere, nu pornește fără o sursă de identitate și refuză orice apel anonim: fiecare apelant prezintă un certificat de client sau un token de la furnizorul dumneavoastră de identitate, iar politica dumneavoastră acordă fiecare acțiune pe nume. Ce nu acordă este refuzat.
Certificat de client (TLS mutual) sau token purtător · refuz implicit
Verificați singuri
Trei verificări, din propriul dumneavoastră terminal.
Anteturile de răspuns
curl -sI https://donotleak.contee.eu/Ce ar trebui să vedeți
content-security-policy cu default-src 'self' și un nonce nou la fiecare apel, strict-transport-security și x-frame-options: DENY.
Semnătura și proveniența
curl -sO https://donotleak.contee.eu/cosign.pubcosign verify --key cosign.pub forge.contee.eu/contee/donotleak-app@sha256:<digest>cosign verify-attestation --key cosign.pub --type slsaprovenance forge.contee.eu/contee/donotleak-app@sha256:<digest>Ce ar trebui să vedeți
Cu acces la imagine și digestul unei versiuni: semnătura se verifică cu cheia noastră publică, iar proveniența numește commitul din care a fost construită. Folosiți cosign 3 sau mai nou.
Contactul de securitate
curl -s https://donotleak.contee.eu/.well-known/security.txtCe ar trebui să vedeți
Adresa pentru raportarea unei vulnerabilități și limbile pe care le citim: franceza și engleza.
Împotriva a ce nu protejează DoNotLeak
O protecție care își cunoaște limitele.
Orice detecție scapă ceva din vedere.
Pagina arată tot ce a găsit, ca să citiți înainte de a trimite.
Protejează ce trece prin el.
Un text trimis din altă filă, prin e-mail sau într-un fișier partajat nu îl întâlnește niciodată.
Nu poate recupera ce a plecat deja.
Și nici nu poate revoca în locul dumneavoastră o parolă sau o cheie scursă.
Propriul dispozitiv vine primul.
Un program malițios sau o extensie de browser care vă citește ecranul citește textul înaintea noastră.
Un secret comercial în cuvinte simple îi poate scăpa.
Găsește date cu caracter personal și identificatori; un secret comercial scris în cuvinte simple poate arăta ca orice altă frază.
Astăzi, textul călătorește până la serverul nostru pentru analiză — criptat în tranzit, păstrat doar în memorie. Un mod în care analiza rulează în întregime în browserul dumneavoastră: În curând
Această pagină descrie controale tehnice. Nu este nici o certificare, nici o consultanță juridică.
Verificați, apoi decideți.
Aprobați, restricționați sau refuzați: cele trei comenzi de mai sus sunt suficiente pentru a începe, iar pagina poate fi încercată cu un secret fals. Pentru a o găzdui în sistemul dumneavoastră informatic, cu identitatea mașinilor dumneavoastră, vedeți pagina IT. Un chestionar de securitate pentru furnizori, o întrebare: trimiteți un mesaj către Contee.