 DoNotLeak
Voor CISO’s
Minder geheimen in prompts. Elke maatregel controleerbaar vanuit uw terminal.
API-sleutels, tokens, wachtwoorden, IPv4-adressen: DoNotLeak vindt ze en vervangt ze voordat een tekst naar een AI vertrekt. Dan blijft de vraag die u elk nieuw hulpmiddel stelt – wat het toevoegt aan uw aanvalsoppervlak. Hieronder de tien maatregelen, en bij elke maatregel hoe u die zelf controleert.
Uw tekst wordt in het geheugen verwerkt en verdwijnt met het verzoek dat hem draagt: nooit opgeslagen, nooit gelogd. De dienst roept niemand aan en draait vanuit een minimale image, ondertekend met onze eigen sleutel.
Geheimen in prompts
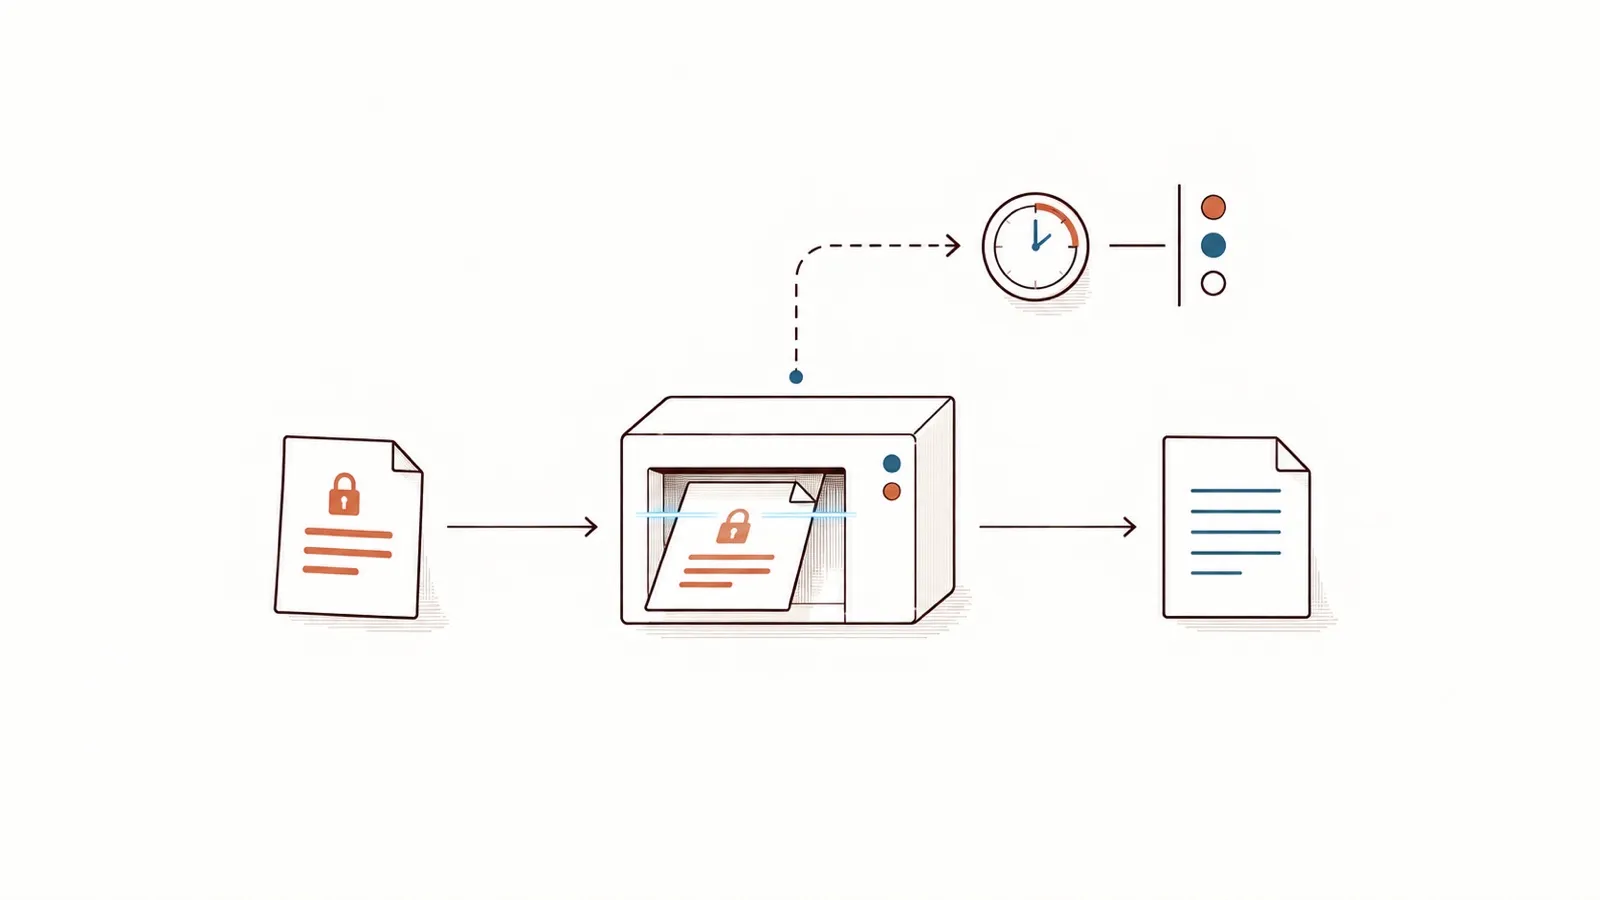
Een bugrapport, en wat de AI ervan krijgt.
Wie het plakt om hulp te vragen, geeft ook een wachtwoord, een IP-adres en een account mee. De uitvoer is vastgelegd met de engine, niet met de hand geschreven.
Wat u plakt
Bug — the database login fails since the update Log: ERROR login refused for claire.fabre@example.org from 192.0.2.87 Database password: Vx7qP2mLr9 Reproduced by Julien Marchand on his workstation.
Wat de AI ontvangt
Bug — the database login fails since the update Log: ERROR login refused for [[EMAIL-1]] from [[IP_ADDRESS-1]] Database password: [[CREDENTIAL-1]] Reproduced by [[PERSON-1]] on his workstation.
Wat DoNotLeak hier herkent, en wat niet
Sleutels en tokens in gangbare formaten, privésleutels, verbindingsreeksen, wachtwoorden na een label, IPv4-adressen. De naam van een server of een architectuurnotitie herkent het niet.
In uw referentiekaders
Uw vragen, en de maatregelen die ze beantwoorden.
Elk antwoord, ondergebracht waar u het beoordeelt: EBIOS Risk Manager van ANSSI, ISO/IEC 27001, NIS2, OWASP.
Wat voegt het toe aan uw aanvalsoppervlak?
Een image zonder shell en zonder pakketbeheerder, draaiend als gebruiker zonder rechten, zonder Linux-capability, alleen-lezen, achter een kernel in gebruikersruimte. In de browser: een strikt inhoudsbeleid en een integriteitshash op elk script.
Maatregelen
Minimale runtime · Geïsoleerde uitvoering · Beveiligde browser
In uw referentiekaders
ISO/IEC 27001, A.8.9 configuratiebeheer · OWASP Secure Headers Project
Wie heeft het gebouwd, waarmee, en hoe is dat te bewijzen?
Elke image is ondertekend met onze eigen sleutel, met zijn build-herkomst die de commit noemt, en met zijn stuklijst, eveneens ondertekend. De basis is via zijn digest vastgezet.
Maatregelen
Ondertekende images, herkomst · Software-stuklijst (SBOM)
In uw referentiekaders
NIS2, art. 21, lid 2, punt d), en lid 3, beveiliging van de toeleveringsketen · ISO/IEC 27001, A.5.21
En de kwetsbaarheden?
Twee scanners bij elke build: een hoge of kritieke kwetsbaarheid stopt de release, tenzij een schriftelijke, herziene uitzondering uitlegt waarom. De hoster scant opnieuw vóór het uitrollen. Om een kwetsbaarheid te melden: een gepubliceerd contact, in het Frans of het Engels.
Maatregelen
Kwetsbaarheidsscans · Melden van kwetsbaarheden
In uw referentiekaders
NIS2, art. 21, lid 2, punt e), behandeling en bekendmaking van kwetsbaarheden · ISO/IEC 27001, A.8.8
Een leverancier erbij: wat ziet hij, wat bereikt hij?
De tekst leeft in het geheugen van het verzoek, nooit weggeschreven, nooit gelogd – een markeertekst controleert dat in elke pipeline. Geen uitgaand verkeer: geen AI-aanbieder, geen dienst van derden. De hoster en de uitgever worden bij naam genoemd; en de headless image kan binnen uw eigen informatiesysteem draaien.
Maatregelen
Niets bewaard · Geen uitgaand verkeer · Een Franse hoster
In uw referentiekaders
EBIOS Risk Manager, workshop 3, een belanghebbende in uw ecosysteem · ISO/IEC 27001, A.5.19 tot en met A.5.23
Wie mag het aanroepen, met welke rechten?
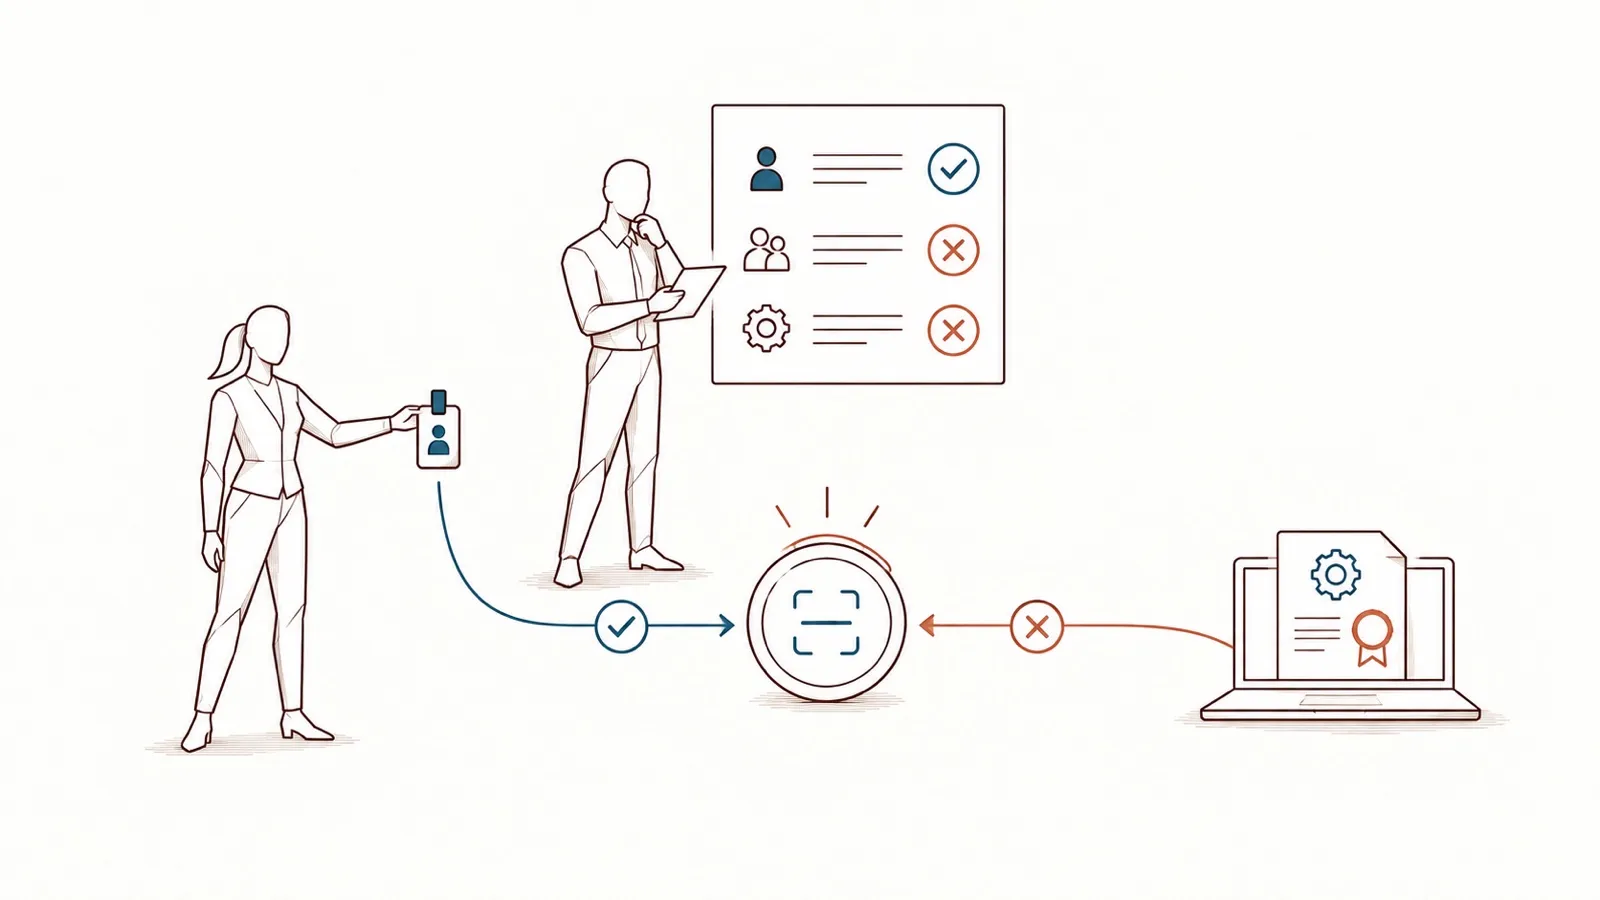
De pagina: iedereen, zonder account, binnen budgetten per client. De API: standaard niemand – een clientcertificaat of een token van uw identiteitsprovider, elke actie bij naam toegekend, geen statische sleutel.
Maatregelen
Toegang, hieronder
In uw referentiekaders
ISO/IEC 27001, A.5.15 en A.8.5 · NIS2, art. 21, lid 2, punt i)
En het lek zelf?
Daar dient het hulpmiddel voor: vinden en vervangen vóór het versturen, en alles tonen wat het heeft gevonden. Wat het niet dekt, staat hieronder.
Maatregelen
De grenzen, hieronder
In uw referentiekaders
ISO/IEC 27001, A.8.11 maskeren van gegevens en A.8.12 voorkomen van gegevenslekken · OWASP Top 10 voor LLM-toepassingen, LLM02:2025
Deze kaders zijn de uwe
DoNotLeak claimt geen certificering en geen conformiteit met een ervan. De verwijzingen zijn onze lezing, door elke organisatie te toetsen aan haar eigen kader: ze geven aan waar u elk antwoord onderbrengt in uw risicoanalyse of uw accreditatiedossier voor beveiliging.
De maatregelen
Tien maatregelen, vandaag van kracht.
Bij elke: wat ze voor u betekent en waar het bewijs ligt.
Ondertekende images, herkomst
Wat het voor u betekent
Elke gepubliceerde image is ondertekend met de eigen sleutel van DoNotLeak, met zijn build-herkomst (SLSA): de commit waaruit hij is gebouwd. De pipeline verifieert de handtekening voordat een release wordt aangekondigd; het hostingplatform controleert die vóór het uitrollen.
Zo controleert u
De publieke sleutel staat op deze site; de opdracht staat verderop.
Kwetsbaarheidsscans
Wat het voor u betekent
Twee onafhankelijke scanners onderzoeken elke image vóór publicatie: een hoge of kritieke kwetsbaarheid stopt de pipeline, tenzij een schriftelijke, herziene uitzondering uitlegt waarom. Geautomatiseerde webbeveiligingsscans testen de draaiende dienst, en de afhankelijkheden van de code worden getoetst aan de openbare database van bekende kwetsbaarheden. Het hostingplatform scant opnieuw en weigert een image waarvan een ernstige kwetsbaarheid een oplossing heeft.
Zo controleert u
Uw eigen scanner kan dezelfde image beoordelen op basis van de stuklijst.
HIGH · CRITICAL
Software-stuklijst (SBOM)
Wat het voor u betekent
Elke release bevat de lijst van alle pakketten in zijn image, met hun versie, in een standaardformaat – ondertekend met dezelfde sleutel.
Zo controleert u
Aan de image gekoppeld in het register, naast de handtekening.
SPDX
Minimale runtime
Wat het voor u betekent
De image bevat de dienst en de paar systeembibliotheken die hij nodig heeft: geen shell, geen pakketbeheerder. Hij draait als gebruiker zonder rechten, op een basis die via zijn digest is vastgezet.
Zo controleert u
De configuratie van de image noemt de gebruiker; de stuklijst bevat geen shell.
USER 65532:65532
Geïsoleerde uitvoering
Wat het voor u betekent
Het dienstcontract vraagt het hostingplatform om een kernel in gebruikersruimte tussen de dienst en de host, geen enkele Linux-capability, een alleen-lezen bestandssysteem en vaste grenzen: 1 GiB geheugen, 2 CPU’s, 128 processen.
Zo controleert u
Vastgelegd in het dienstcontract, dat het hostingplatform toepast.
cap_drop: ALL · read_only
Geen uitgaand verkeer
Wat het voor u betekent
De detectie roept niemand aan: geen AI-aanbieder, geen dienst van derden. Het dienstcontract geeft de dienst geen uitgaand netwerk. In uw browser mag de pagina alleen met deze site praten.
Zo controleert u
De header van het inhoudsbeleid; het netwerkpaneel van uw browser laat het zien.
connect-src 'self'
Niets bewaard
Wat het voor u betekent
Uw tekst en uw bestanden leven in het geheugen van het verzoek dat ze draagt en verdwijnen daarna: nooit naar schijf geschreven, nooit gelogd. Elke pipeline stuurt een markeertekst door de server en faalt als de logs die ooit tonen.
Zo controleert u
De juridische kennisgeving, onder „Persoonsgegevens” – met wat de hoster logt: adres, datum, pagina.
Beveiligde browser
Wat het voor u betekent
Alleen HTTPS. Een strikt inhoudsbeleid: scripts en stijlen alleen van deze site, een nieuwe nonce voor elke pagina, geen weergave in een frame. Een integriteitshash op elk script- en stijlbestand. Wat de pagina verstuurt, moet van de exacte oorsprong van deze site komen; boven de budgetten per client is het antwoord 429.
Zo controleert u
De antwoordheaders van elke pagina, en de integriteitsattributen in de bron ervan.
content-security-policy · integrity="sha384-…"
Een Franse hoster
Wat het voor u betekent
De dienst wordt gehost door OVH SAS, een Frans bedrijf, en uitgegeven door AQ INVESTISSEMENTS (Contee), in Parijs.
Zo controleert u
De juridische kennisgeving noemt beide.
Melden van kwetsbaarheden
Wat het voor u betekent
Een kwetsbaarheid gevonden? Schrijf naar ons beveiligingscontact. Het staat in het standaardbestand waar beveiligingsteams naar zoeken, met de talen die wij lezen.
Zo controleert u
/.well-known/security.txt (RFC 9116).
Minimale rechten
Een open pagina, een API die standaard dicht is.
De pagina vraagt geen account: iedereen mag er een tekst in plakken, binnen budgetten per client die de dienst voor iedereen beschikbaar houden.
De API, voor gebruik op uw eigen servers, start niet zonder identiteitsbron en weigert elke anonieme aanroep: elke aanroeper toont een clientcertificaat of een token van uw identiteitsprovider, en uw beleid kent elke actie bij naam toe. Wat het niet toekent, wordt geweigerd.
Clientcertificaat (wederzijdse TLS) of bearer-token · standaard geweigerd
Controleer het zelf
Drie controles, vanuit uw eigen terminal.
De antwoordheaders
curl -sI https://donotleak.contee.eu/Wat u hoort te zien
content-security-policy met default-src 'self' en bij elke aanroep een nieuwe nonce, strict-transport-security en x-frame-options: DENY.
De handtekening en de herkomst
curl -sO https://donotleak.contee.eu/cosign.pubcosign verify --key cosign.pub forge.contee.eu/contee/donotleak-app@sha256:<digest>cosign verify-attestation --key cosign.pub --type slsaprovenance forge.contee.eu/contee/donotleak-app@sha256:<digest>Wat u hoort te zien
Met toegang tot de image en de digest van een release: de handtekening verifieert tegen onze publieke sleutel, en de herkomst noemt de commit waaruit hij is gebouwd. Gebruik cosign 3 of nieuwer.
Het beveiligingscontact
curl -s https://donotleak.contee.eu/.well-known/security.txtWat u hoort te zien
Het adres om een kwetsbaarheid te melden, en de talen die wij lezen: Frans en Engels.
Waartegen DoNotLeak niet beschermt
Een bescherming die haar grenzen kent.
Elke detectie mist wel iets.
De pagina toont alles wat ze heeft gevonden, zodat u naleest voordat u verstuurt.
DoNotLeak beschermt wat erdoorheen gaat.
Een tekst die vanuit een ander tabblad, per e-mail of in een gedeeld bestand wordt verstuurd, komt het nooit tegen.
Het kan niets terughalen wat al verstuurd is.
En het kan geen uitgelekt wachtwoord of sleutel voor u intrekken.
Uw eigen apparaat komt eerst.
Malware of een browserextensie die uw scherm leest, leest de tekst vóór ons.
Een bedrijfsgeheim in gewone woorden kan erdoorheen glippen.
Het vindt persoonsgegevens en identificatoren; een bedrijfsgeheim in gewone woorden kan eruitzien als elke andere zin.
Vandaag reist de tekst voor de scan naar onze server – versleuteld onderweg, alleen in het geheugen bewaard. Een modus waarin de scan volledig in uw browser draait: Binnenkort
Deze pagina beschrijft technische maatregelen. Ze is geen certificering en geen juridisch advies.
Controleer, en beslis dan.
Goedkeuren, beperken of weigeren: de drie opdrachten hierboven volstaan om te beginnen, en de pagina is te proberen met een nepgeheim. Om DoNotLeak binnen uw informatiesysteem te hosten, met de identiteit van uw machines: zie de IT-pagina. Een beveiligingsvragenlijst voor leveranciers, een vraag: stuur Contee een bericht.