 DoNotLeak
Para la dirección
Tus equipos ya usan la IA. ¿Sabes lo que le confían?
La IA se ha convertido en un asunto de dirección: estar al día es no dejar la ventaja a quienes la usan bien — y prohibirla no la detiene. Pero cada texto pegado en una cuenta personal sale sin contrato ni rastro, y una fuga se paga primero en confianza. Aquí: lo que está en juego para la organización, tu orden de magnitud y lo que te corresponde decidir.
Lo que está en juego
Una ventaja que aprovechar, una fuga que prevenir.
Tus equipos no han esperado: para redactar, resumir o traducir, ya usan asistentes de IA — a menudo una herramienta gratuita, abierta con una cuenta personal, que la organización no ha elegido. Es la IA en la sombra (Shadow AI): una propuesta comercial, una hoja de cálculo, el correo de un cliente salen entonces por un camino que la empresa no ve.
- 78 %
- de los usuarios de IA llevan sus propias herramientas de IA al trabajo (31.000 personas encuestadas en 31 países).Microsoft y LinkedIn, Work Trend Index 2024 (en inglés)
- 72 %
- de los empleados que usan con regularidad servicios de IA en un dispositivo de trabajo lo hacen con una cuenta vinculada a un correo no corporativo.Verizon, Data Breach Investigations Report 2025 (en inglés)
¿Por qué la empresa no lo ve?
Nadie lo hace para perjudicar: un plazo, una herramienta que ayuda de verdad, una herramienta aprobada que falta o es más lenta. El riesgo es invisible en el momento del gesto — y el día en que se ve, lo que está en juego es la confianza de tus clientes, antes incluso que la cuestión jurídica.
- Fuera de todo contrato
Ningún acuerdo vincula al proveedor con la empresa: las condiciones son las que el empleado aceptó, para sí mismo.
- Fuera de todo registro
La empresa no sabe qué salió, cuándo ni hacia qué servicio — así que no puede ni responder de ello ni corregirlo.
- Fuera de toda política
Diga lo que diga la política sobre lo que se puede compartir, no está presente en el momento de pegar.
Tu orden de magnitud
Pegar una vez es poco. Un año pegando, no.
Pegar un texto parece inofensivo. Multiplícalo por los días laborables de un año, luego por las personas de un departamento, luego por los departamentos de una empresa: ese total es lo que la organización expone — y nadie lo ve, porque nadie lo envía de una vez. Un orden de magnitud para presentar al comité de dirección, no una medición.
Tus cifras
Todas las que redactan, envían o pegan documentos.De 1 a 100.000 · por defecto 250
Nunca más que la organización.De 1 a 10.000 · por defecto 12
Un correo con su adjunto, un archivo compartido con un proveedor, un texto pegado en un asistente.De 0 a 50 · por defecto 5
Los tres documentos de la demostración llevan cuatro o cinco cada uno.De 1 a 50 · por defecto 4
Lo que puede salir
Los elementos sensibles enviados fuera, contados cada vez que salen.
Tu departamento
- al día
- 24
- al mes
- 440
- al año
- 5.280
Toda la organización
- al día
- 500
- al mes
- 9.167
- al año
- 110.000
Apariciones, no personas distintas: el mismo cliente vuelve a contar en cada documento que lo nombra. El cálculo se explica más abajo.
Calculado en tu navegador — nada de lo que introduces se envía.
La página llega con los valores por defecto; a partir de ahí, cada cifra la calcula la propia página, en tu navegador. Mover un control deslizante no envía ninguna petición: abre la pestaña de red de tu navegador y observa. Una prueba automatizada comprueba exactamente eso — cero peticiones mientras se mueven los valores.
El enlace lleva tus cifras después del signo #, la parte de una dirección que un navegador nunca envía a un servidor. Quien lo abre rehace el mismo cálculo en su propio navegador.
La página no guarda nada: tus cifras viven en la propia dirección.
Tus cifras, multiplicadas — nada oculto.
Ningún coeficiente oculto: las cifras del departamento son este producto; las de la organización, el mismo producto con toda la plantilla. Cada hipótesis está escrita abajo — para que puedas responder a quien pregunte de dónde sale la cifra.
12personas en el departamento×5documentos al día, cada una×10 %llevan datos sensibles×4elementos en cada uno=24elementos al día
24elementos al día×220días laborables al año=5.280elementos al año
220 días laborables al año
Cinco días a la semana, menos cinco semanas de vacaciones y los festivos: unos 220 días. Un mes es la doceava parte de ese año — unos 18 días laborables.
Apariciones, no elementos distintos
El mismo cliente aparece en muchos documentos: su nombre sale con el presupuesto, el contrato, la factura y el correo de seguimiento. Las cifras cuentan cada salida. Cuántas personas o expedientes distintos supone depende de tus archivos, y cinco cifras no pueden decirlo: en lugar de inventar una proporción, la página no muestra ninguna. Cada aparición sigue siendo una copia más fuera.
Un orden de magnitud, no una medición
El resultado se construye con tus propias cifras; los valores por defecto son un punto de partida, no una estadística. Da una imagen de un volumen — nadie ha contado los documentos de tu organización, tampoco esta página.
Detrás del recuento, obligaciones — y topes.
Tres marcos se aplican cuando salen datos personales o confidenciales — y es la organización quien responde. Ninguno convierte tus cifras en un importe.
Multas del RGPD: topes, no precios
Hasta 10 millones de euros o, para una empresa, el 2 % de su volumen de negocio total anual global del ejercicio financiero anterior, si esta cuantía es superior — por incumplir las obligaciones del responsable del tratamiento, entre ellas la seguridad y la notificación de violaciones (artículo 83, apartado 4). Hasta 20 millones de euros o el 4 % por infringir los principios básicos, los derechos de los interesados o las normas sobre transferencias fuera de la UE (artículo 83, apartado 5). La autoridad fija cada multa caso por caso, teniendo en cuenta, entre otras cosas, la gravedad y la duración de la infracción y el número de interesados afectados (artículo 83, apartado 2). Un tope no es una previsión: esta página no calcula ninguna multa.
Una violación se notifica en 72 horas
Una violación de la seguridad que ocasiona la comunicación no autorizada de datos personales es una violación de la seguridad de los datos personales (artículo 4, punto 12); si una comunicación concreta lo es se valora caso por caso. El responsable del tratamiento la notifica a la autoridad de control sin dilación indebida y, de ser posible, a más tardar 72 horas después de haber tenido constancia de ella, a menos que sea improbable que constituya un riesgo para las personas (artículo 33). Cuando sea probable que entrañe un alto riesgo para ellas, también se informa a los interesados, sin dilación indebida (artículo 34).
Contratos: la cláusula de confidencialidad
Los expedientes de clientes suelen estar sujetos a una cláusula de confidencialidad o a un acuerdo de no divulgación. Revelar un secreto comercial sin el consentimiento de su poseedor, incumpliendo un acuerdo así, es ilícito según la directiva europea de secretos comerciales (artículo 4, apartado 3). Lo que cuesta está escrito en cada contrato y se resuelve caso por caso: no existe una cifra pública, así que aquí no se muestra ninguna.
Directiva (UE) 2016/943 (secretos comerciales), artículo 4 — EUR-Lex
Lo que sale — tu saber hacer
Tu ventaja se va con el texto.
Una propuesta comercial contiene una estructura de precios y un método. El código fuente contiene años de ingeniería. Una nota de estrategia contiene las decisiones del año que viene. Pegado para resumirlo o corregirlo, cada uno entrega a un proveedor una copia del saber hacer de la empresa — y como el original sigue en su sitio, nadie se da cuenta.
Proteger un secreto empieza por guardarlo
El derecho de la Unión solo protege un secreto empresarial si su titular ha tomado medidas razonables para mantenerlo en secreto.
Un límite, con honestidad
Una estrategia, un margen o un proceso de fabricación pueden ser confidenciales sin contener ni un nombre, ni un correo, ni un número. DoNotLeak detecta datos personales, identificadores y claves de acceso; no reconoce un secreto por su significado. Releer antes de enviar sigue siendo cosa tuya.
Lo que sale — contratos y licitaciones
Una cláusula de confidencialidad incumplida sin que nadie lo decidiera.
Los pliegos de una licitación, una propuesta bajo acuerdo de confidencialidad, el expediente de un cliente, la tarifa de un proveedor: la mayoría se confiaron a la empresa con la condición de que no salieran de ella, o de que solo llegaran a destinatarios designados.
Pegarlos en un servicio de IA es entregárselos a un tercero. Nadie decidió incumplir la cláusula; lo hizo un copiar y pegar. Que una cláusula concreta se incumpla depende de su redacción — una pregunta para tu departamento jurídico.
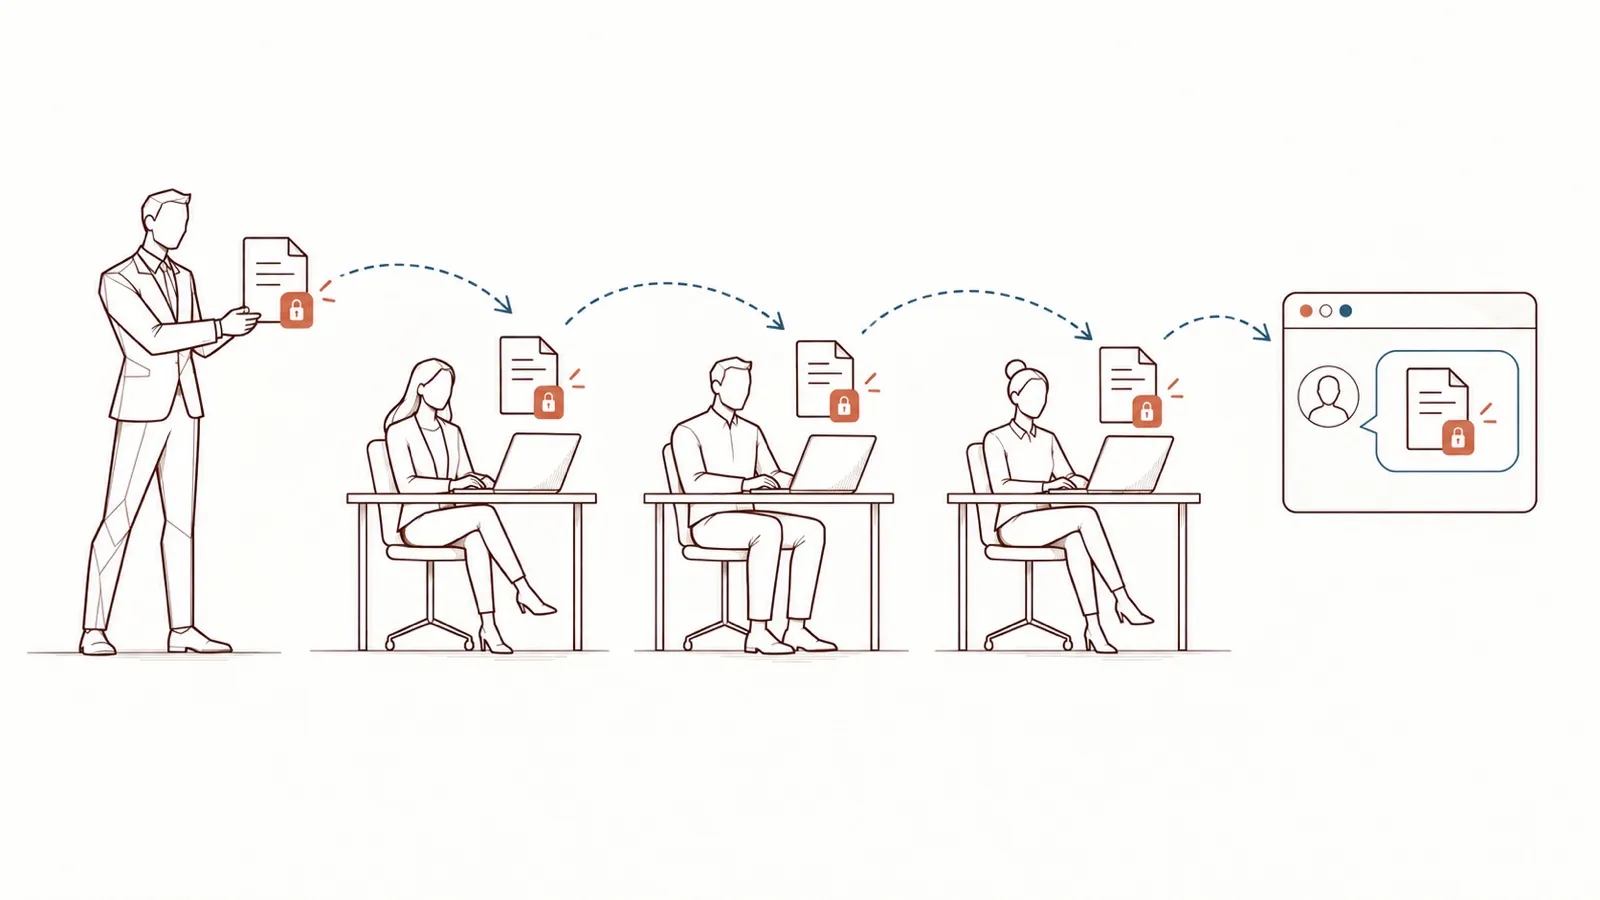
Lo que sale — la confianza de tus clientes
Sus datos, tu responsabilidad.
Clientes, pacientes, candidatos, compañeros: un texto pegado habla a menudo de personas. El RGPD no prohíbe la IA; pide a la organización que responda de lo que les ocurre a sus datos.
Los clientes europeos escriben la protección de datos en sus contratos con proveedores: quién puede tratar sus datos, dónde, con qué garantías. Pegar en una cuenta personal no responde a ninguna de esas preguntas.
La organización responde
El responsable del tratamiento — la empresa, no el empleado, no el DPD — debe aplicar medidas apropiadas y poder demostrarlo.
RGPD, artículos 5.2 y 24
Un contrato con cada encargado
Un proveedor que trata datos personales por cuenta de la empresa debe estar vinculado por un contrato que fije sus obligaciones. Una cuenta que un empleado abrió para sí mismo no es ese contrato.
RGPD, artículo 28
Transferencias fuera de la UE
Muchos servicios de IA se operan desde fuera de la Unión Europea. Enviar allí datos personales queda sujeto a las normas de transferencia del RGPD: una decisión de adecuación o garantías adecuadas, por ejemplo.
RGPD, capítulo V (artículos 44 a 49)
Seguridad, y topes de multa
El responsable debe proteger los datos que trata. Infringir los principios básicos o las normas de transferencia puede sancionarse con hasta 20 millones de euros o el 4 % del volumen de negocio anual mundial, si esta cifra es superior. Son topes, no tarifas: la autoridad fija cada multa caso por caso.
RGPD, artículos 32, 83.2 y 83.5
Esta página explica; no es asesoramiento jurídico. Cada contrato y cada tratamiento merecen la lectura de tu departamento jurídico o de tu DPD.
Lo que sale — tus accesos
Material para un ataque futuro.
Un fragmento enviado para depurar, una configuración pegada para hacer una pregunta: lo que ayuda hoy puede abrir una puerta mañana.
- 94 días
- el tiempo mediano para corregir secretos filtrados encontrados en un repositorio de GitHub. El abuso de credenciales sigue siendo la vía de entrada conocida más frecuente en las brechas.Verizon, Data Breach Investigations Report 2025 (en inglés)
Una credencial
Una clave de API, un token, una contraseña, una cadena de conexión olvidados en un fragmento: quien los lee puede usarlos.
Un nombre de host interno
El nombre de un servidor, una dirección de la red interna: un mapa de lo que existe, y dónde.
Una nota de arquitectura
Qué componentes, qué versiones, cómo se conectan: el reconocimiento que un atacante habría tenido que hacer por su cuenta.
Lo que DoNotLeak detecta aquí
Claves y tokens en formatos habituales, claves privadas, cadenas de conexión, contraseñas escritas tras una etiqueta, direcciones IPv4. El nombre de un servidor o una nota de arquitectura, no los reconoce.
Una vez fuera
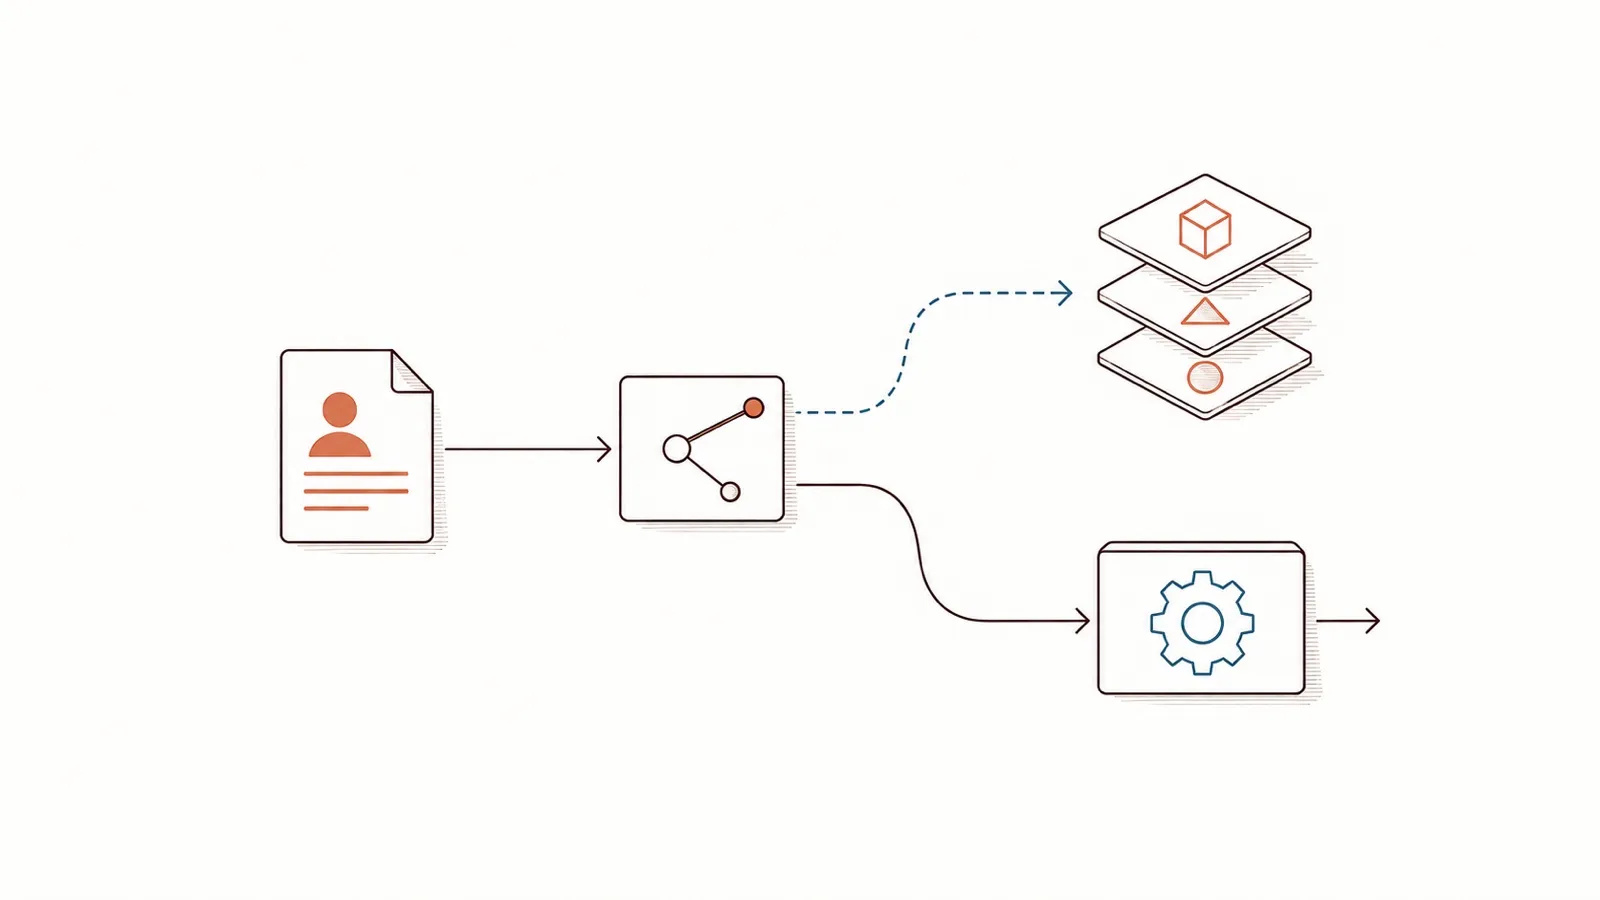
Un texto enviado no se puede recuperar: cinco pasos, fuera de tu alcance.
Una cuenta gratuita no significa entrenamiento automático. Lo que pasa con un texto depende del servicio, de sus condiciones y de su configuración — y cada paso es una cuestión aparte.
Exposición
El texto llega a los servidores del proveedor. A partir de ahí, escapa a la empresa.
Conservación
Se guarda en el historial de conversaciones y en los registros del proveedor, durante el tiempo que fijen sus condiciones.
Entrenamiento
En algunas ofertas para consumidores, según las condiciones y la configuración, las conversaciones pueden usarse para mejorar los modelos. La CNIL recomienda desactivar esa reutilización.
Memorización
Un modelo puede retener fragmentos de aquello con lo que se entrenó: unos investigadores extrajeron literalmente datos de entrenamiento — datos personales incluidos — de un modelo de lenguaje.
Restitución
Lo que un modelo ha retenido puede, en algunos casos, reaparecer en la respuesta a otra persona. Para el CEPD, un modelo entrenado con datos personales no puede, en todos los casos, considerarse anónimo.
La decisión
Encuadrar en lugar de prohibir: cuatro decisiones.
Una prohibición sin un camino practicable invita a los atajos. Lo que se sostiene es un marco comprensible y una herramienta al alcance de todos — y es también lo que recomienda la CNIL: elegir las herramientas, decir qué se puede compartir, formar a quienes las usan.
- El marco y la política de ejemplo
Un marco en lugar de una prohibición
Una política de uso breve (lo que puede salir, lo que no, a quién llamar), una formación que crea el reflejo, y un protocolo conocido de antemano para el día en que algo salga de todos modos.
Un responsable, respaldado por la dirección
Tu DPD tiene un kit para ello: un diagnóstico, un plan a 90 días y lo necesario para desplegarlo — gratis, sin formularios. Lo que necesita de ti: aprobar la política de uso, nombrar un patrocinador, arrancar los 90 días.
En el kit del DPD, la nota para el comité de dirección: la situación, el riesgo, el plan, la decisión que firmar. Descargar la nota (PowerPoint, en inglés)
El plan del DPDUna herramienta a mano
Antes de cada prompt, la persona ve lo que saldría y decide — diez segundos, en la página, sin cuenta. Para un equipo, el mismo motor también puede funcionar en los servidores de la organización, con su API.
Adoptarla no exige ninguna gestión del cambio: todo el mundo sabe ya pegar un texto. Así de sencillo
Proteger un textoVolúmenes medidos, nunca personas
Contar las herramientas aprobadas, las personas formadas, los incidentes comunicados: lo suficiente para dirigir. Nadie es vigilado, y lo que cada uno escribe no se lee.
Sobre un texto real
Lo que pegan tus equipos, y lo que recibe la IA.
Un dato personal es toda información sobre una persona identificable, directamente o juntando piezas. DoNotLeak busca dos tipos, y los sustituye en la versión que copias.
Identificadores directos
Direcciones de correo, números de teléfono, IBAN y números de tarjeta, direcciones postales, fechas de nacimiento, números de identidad y fiscales, matrículas — reconocidos por su formato, país por país.
Los nombres de personas, empresas y lugares
Encontrados con listas de nombres reales y la forma de la frase. Reglas explicables: ningún modelo de IA, ningún tercero consultado.
Lo que pegas
Call with Julie Marchand, purchasing manager at Transports Berthier in Nantes: she sends the quote from julie.marchand@example.org, mobile 06 39 98 41 27, deposit to FR76 3000 6000 0112 3456 7890 189.
Lo que recibe la IA
Call with [[PERSON-1]], purchasing manager at [[ORGANIZATION-1]] in [[LOCATION-1]]: she sends the quote from [[EMAIL-1]], mobile [[PHONE-1]], deposit to [[IBAN-1]].
Sustituir es seudonimizar, no anonimizar
Lo que queda — un cargo, una fecha, un hecho poco común — aún puede señalar a alguien, y un dato seudonimizado sigue siendo un dato personal según el RGPD.
Ninguna detección lo encuentra todo
Por eso la página muestra todo lo que ha encontrado, y por eso relees antes de enviar.
La salida
Decir sí a la IA, con un marco que se sostiene.
Mantener la ventaja que da la IA sin exponer a la organización: es una decisión que tomar. Quedan tres preguntas, las que un comité de dirección hace primero.
¿Por qué no prohibirla sin más?
Porque una prohibición se esquiva: tus equipos ya usan herramientas que nadie ha elegido. Una herramienta a mano hace que el gesto correcto sea más fácil que el atajo — sin renunciar a lo que aporta la IA.
¿Ralentiza a los equipos?
Diez segundos antes de enviar: pegar, ver lo que saldría, copiar la versión protegida. Sin cuenta ni instalación.
¿Cuánto cuesta?
Para empezar, nada: la página está abierta a todos, sin cuenta. Para la organización (en tus propios servidores, con la API), las opciones se acuerdan con Contee: escríbenos en LinkedIn.
Sigue protegiéndote — o protege a toda tu organización.
La página sigue abierta a todos, sin cuenta. Para un equipo o una empresa, DoNotLeak puede funcionar en tus propios servidores, con su API: escríbenos.