 DoNotLeak
Pour les dirigeants
Vos équipes utilisent déjà l’IA. Savez-vous ce qu’elles lui confient ?
L’IA est devenue un sujet de direction : rester à jour, c’est ne pas laisser l’avance à ceux qui l’utilisent bien — et l’interdire ne l’arrête pas. Mais chaque texte collé dans un compte personnel sort sans contrat ni trace, et une fuite se paie d’abord en confiance. Ici : l’enjeu pour l’organisation, votre ordre de grandeur, et ce qu’il vous revient de décider.
L’enjeu
Un avantage à prendre, une fuite à prévenir.
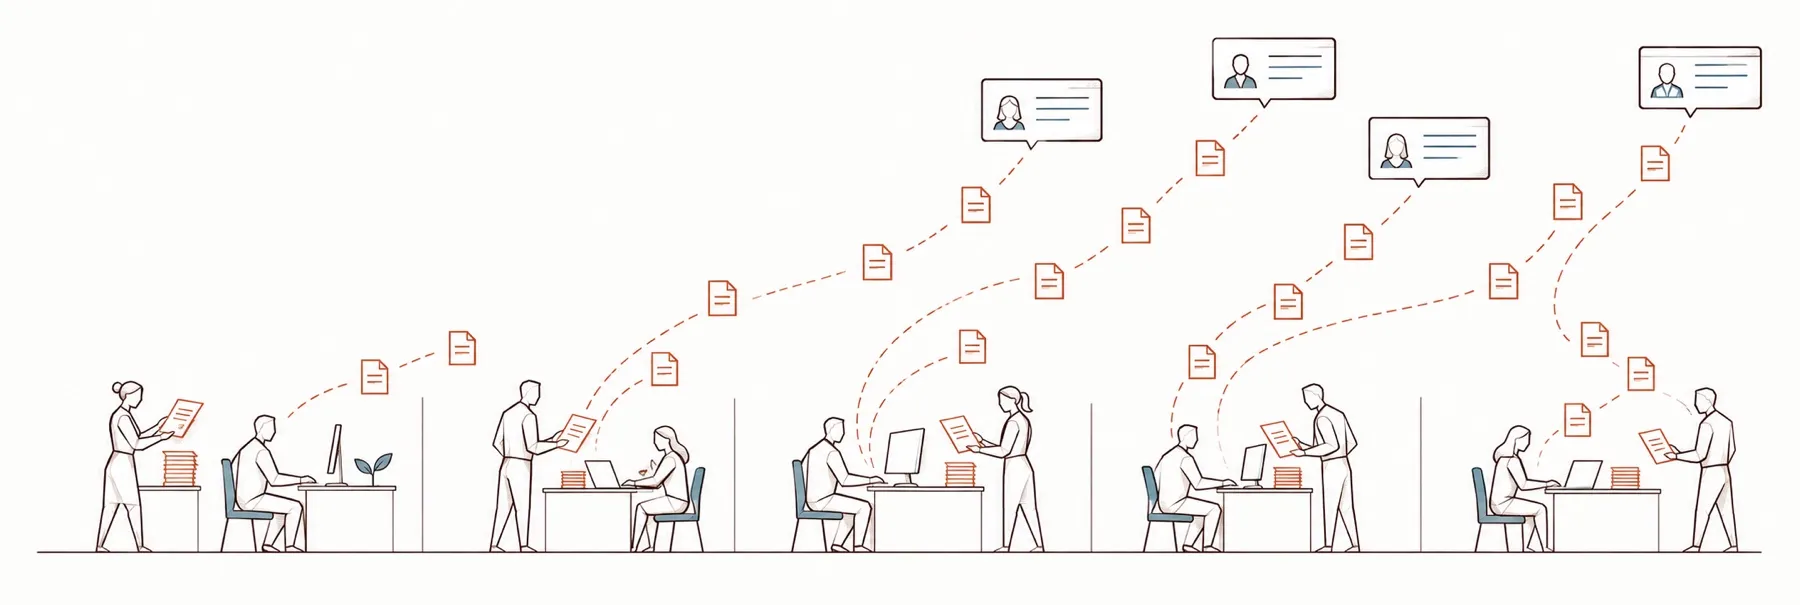
Vos équipes n’ont pas attendu : pour rédiger, résumer, traduire, elles se servent déjà d’assistants d’IA — souvent un outil gratuit, ouvert avec un compte personnel, que l’organisation n’a pas choisi. C’est le Shadow AI : une proposition commerciale, un tableur, l’e-mail d’un client partent alors par un chemin que l’entreprise ne voit pas.
- 78 %
- des utilisateurs d’IA apportent leurs propres outils d’IA au travail (31 000 personnes interrogées dans 31 pays).Microsoft et LinkedIn, Work Trend Index 2024 (en anglais)
- 72 %
- des salariés qui utilisent régulièrement des services d’IA sur un poste de travail le font avec un compte lié à une adresse e-mail non professionnelle.Verizon, Data Breach Investigations Report 2025 (en anglais)
Pourquoi l’entreprise ne le voit-elle pas ?
Personne ne le fait pour nuire : une échéance, un outil qui aide vraiment, un outil validé absent ou plus lent. Le risque est invisible au moment du geste — et le jour où il se voit, c’est la confiance de vos clients qui est en jeu, avant même la question juridique.
- Hors de tout contrat
Aucun engagement ne lie le fournisseur à l’entreprise : les conditions sont celles que le salarié a acceptées, pour lui-même.
- Hors de toute trace
L’entreprise ne sait pas ce qui est parti, quand, ni vers quel service — elle ne peut donc ni en répondre, ni corriger.
- Hors de toute politique
Quoi que dise la charte sur ce qui peut être partagé, elle n’est pas là au moment du copier-coller.
Votre ordre de grandeur
Un copier-coller, c’est peu. Une année de copier-coller, non.
Un copier-coller semble anodin. Multipliez-le par les jours travaillés d’une année, puis par les personnes d’un service, puis par les services d’une entreprise : ce total, c’est ce que l’organisation expose — et personne ne le voit, parce que personne ne l’envoie d’un coup. Un ordre de grandeur à poser devant le comité de direction, pas une mesure.
Vos chiffres
Toutes celles qui rédigent, envoient ou collent des documents.De 1 à 100 000 · par défaut 250
Jamais plus que l’organisation.De 1 à 10 000 · par défaut 12
Un e-mail et sa pièce jointe, un fichier partagé avec un fournisseur, un texte collé dans un assistant.De 0 à 50 · par défaut 5
Les trois documents de la démonstration en portent quatre ou cinq chacun.De 1 à 50 · par défaut 4
Ce qui peut sortir
Les éléments sensibles envoyés à l’extérieur, comptés à chaque sortie.
Votre service
- par jour
- 24
- par mois
- 440
- par an
- 5 280
Toute l’organisation
- par jour
- 500
- par mois
- 9 167
- par an
- 110 000
Des occurrences, pas des personnes distinctes : un même client compte de nouveau dans chaque document qui le nomme. Le détail du calcul est expliqué plus bas.
Calculé dans votre navigateur — rien de ce que vous saisissez n’est envoyé.
La page arrive avec les valeurs par défaut ; ensuite, chaque chiffre est calculé par la page elle-même, dans votre navigateur. Déplacer un curseur n’envoie aucune requête : ouvrez l’onglet réseau de votre navigateur et regardez. Un test automatisé le vérifie précisément : zéro requête pendant que les curseurs bougent.
Le lien porte vos chiffres après le signe #, la partie d’une adresse qu’un navigateur n’envoie jamais au serveur. Qui l’ouvre refait le même calcul dans son propre navigateur.
La page ne conserve rien : vos chiffres vivent dans l’adresse elle-même.
Vos chiffres, multipliés — rien de caché.
Aucun coefficient caché : les chiffres du service sont ce produit ; ceux de l’organisation, le même produit avec tout son effectif. Chaque hypothèse est écrite ci-dessous — de quoi répondre à qui demandera d’où vient le chiffre.
12personnes dans le service×5documents par jour, chacune×10 %portent des données sensibles×4éléments dans chacun=24éléments par jour
24éléments par jour×220jours ouvrés par an=5 280éléments par an
220 jours ouvrés par an
Cinq jours par semaine, moins cinq semaines de congés et les jours fériés : environ 220 jours. Un mois, c’est un douzième de cette année — environ 18 jours ouvrés.
Des occurrences, pas des éléments distincts
Un même client apparaît dans beaucoup de documents : son nom part avec le devis, le contrat, la facture et l’e-mail de relance. Les chiffres comptent chaque sortie. Combien de personnes ou de dossiers distincts cela représente dépend de vos fichiers, et cinq chiffres ne peuvent pas le dire : plutôt que d’inventer un ratio, la page n’en affiche aucun. Chaque occurrence reste une copie de plus à l’extérieur.
Un ordre de grandeur, pas une mesure
Le résultat est construit à partir de vos propres chiffres ; les valeurs par défaut sont un point de départ, pas une statistique. Il donne à voir un volume — personne n’a compté les documents de votre organisation, cette page non plus.
Derrière le compte, des obligations — et des plafonds.
Trois cadres s’appliquent quand des données personnelles ou confidentielles sortent — et c’est l’organisation qui en répond. Aucun ne transforme vos chiffres en montant.
Amendes RGPD : des plafonds, pas des tarifs
Jusqu’à 10 millions d’euros ou, pour une entreprise, 2 % de son chiffre d’affaires annuel mondial total de l’exercice précédent, le montant le plus élevé étant retenu — pour un manquement aux obligations du responsable du traitement, dont la sécurité et la notification des violations (article 83, paragraphe 4). Jusqu’à 20 millions d’euros ou 4 % pour une atteinte aux principes de base, aux droits des personnes ou aux règles de transfert hors de l’Union (article 83, paragraphe 5). L’autorité fixe chaque amende au cas par cas, en tenant compte notamment de la gravité et de la durée du manquement et du nombre de personnes concernées (article 83, paragraphe 2). Un plafond n’est pas une prévision : cette page ne calcule aucune amende.
Une violation se notifie sous 72 heures
Une violation de la sécurité entraînant la divulgation non autorisée de données personnelles est une violation de données à caractère personnel (article 4, point 12) ; qu’une divulgation donnée en soit une s’apprécie au cas par cas. Le responsable du traitement la notifie à l’autorité de contrôle dans les meilleurs délais et, si possible, 72 heures au plus tard après en avoir pris connaissance, à moins qu’elle ne soit pas susceptible d’engendrer un risque pour les personnes (article 33). Quand elle est susceptible d’engendrer un risque élevé pour elles, les personnes concernées en sont informées elles aussi, dans les meilleurs délais (article 34).
Contrats : la clause de confidentialité
Les dossiers clients relèvent souvent d’une clause de confidentialité ou d’un accord de non-divulgation. Divulguer un secret d’affaires sans le consentement de son détenteur, en violation d’un tel accord, est illicite au sens de la directive européenne sur le secret des affaires (article 4, paragraphe 3). Ce que cela coûte est écrit dans chaque contrat et se règle au cas par cas : il n’existe pas de chiffre public, la page n’en montre donc aucun.
Directive (UE) 2016/943 (secret des affaires), article 4 — EUR-Lex
Ce qui part — votre savoir-faire
Votre avance part avec le texte.
Une proposition commerciale porte une grille de prix et une méthode. Un code source porte des années d’ingénierie. Une note de stratégie porte les choix de l’an prochain. Collé pour être résumé ou corrigé, chacun remet une copie du savoir-faire de l’entreprise à un fournisseur — et comme l’original reste en place, personne ne s’en aperçoit.
Protéger un secret commence par le garder
Le droit de l’Union ne protège un secret d’affaires que si son détenteur a pris des dispositions raisonnables pour le garder secret.
Une limite, en toute honnêteté
Une stratégie, une marge ou un procédé de fabrication peuvent être confidentiels sans contenir un seul nom, e-mail ou numéro. DoNotLeak repère les données personnelles, les identifiants et les clés d’accès ; il ne reconnaît pas un secret à son sens. Relire avant d’envoyer vous revient.
Ce qui part — contrats et appels d’offres
Une clause de confidentialité rompue sans que personne ne l’ait décidé.
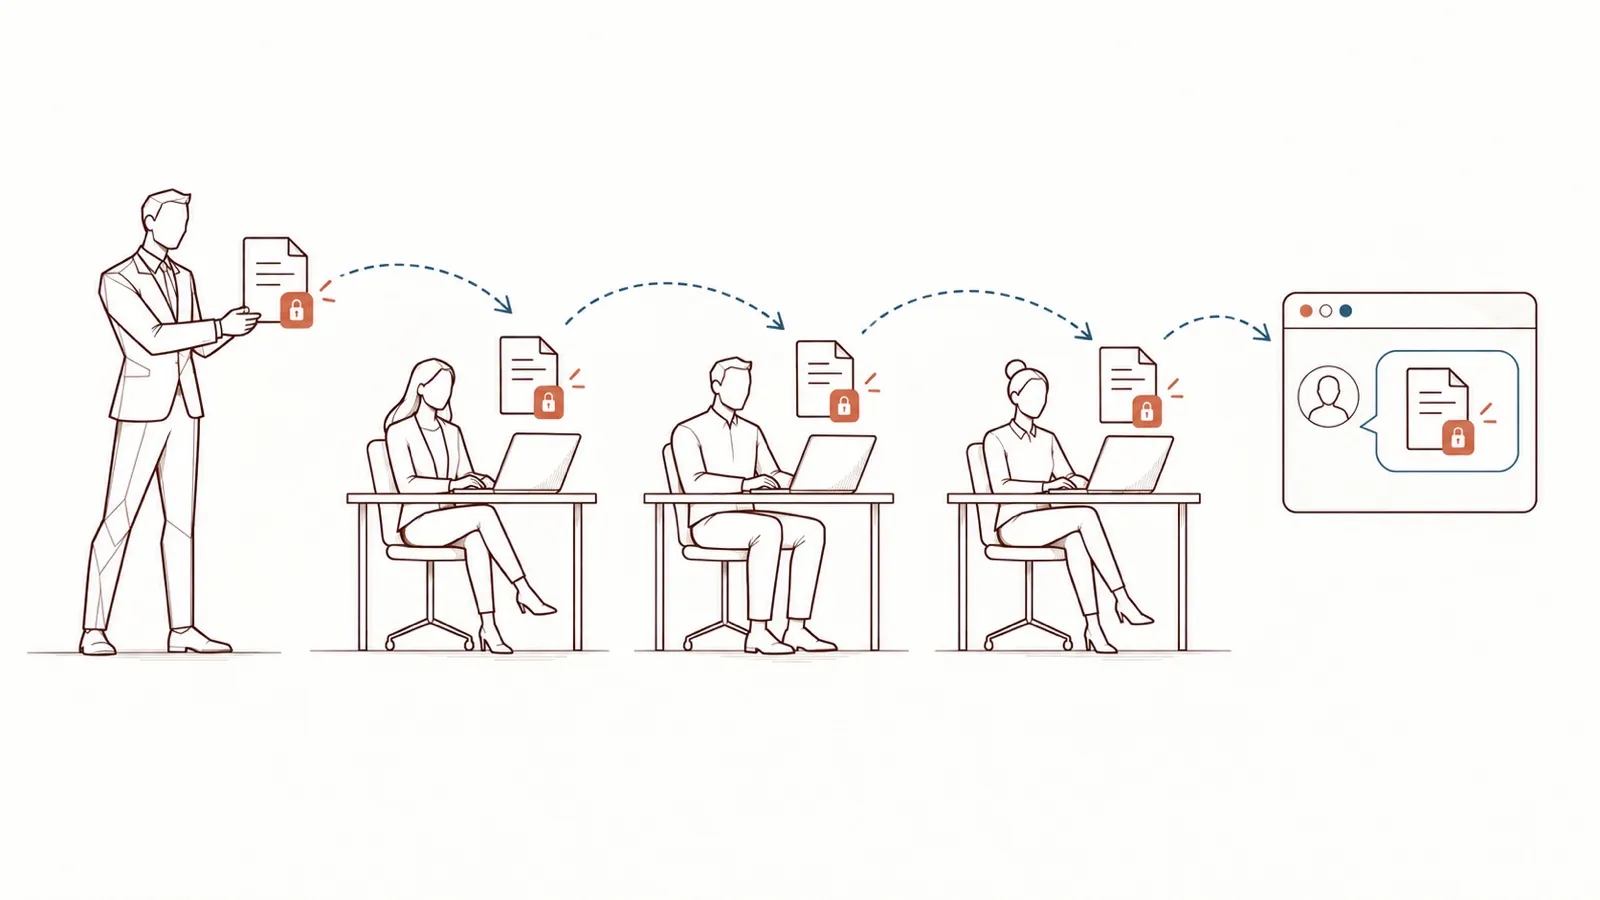
Un dossier d’appel d’offres, une proposition sous accord de confidentialité, le dossier d’un client, la grille tarifaire d’un fournisseur : la plupart ont été confiés à l’entreprise à condition de ne pas en sortir, ou de n’aller qu’à des destinataires désignés.
Les coller dans un service d’IA, c’est les remettre à un tiers. Personne n’a décidé de rompre la clause ; un copier-coller l’a fait. Qu’une clause donnée soit violée dépend de sa rédaction — une question pour votre service juridique.
Ce qui part — la confiance de vos clients
Leurs données, votre responsabilité.
Clients, patients, candidats, collègues : un texte collé parle souvent de personnes. Le RGPD n’interdit pas l’IA ; il demande à l’organisation de répondre de ce que deviennent leurs données.
Les clients européens écrivent la protection des données dans leurs contrats avec leurs fournisseurs : qui peut traiter leurs données, où, avec quelles garanties. Un copier-coller dans un compte personnel ne répond à aucune de ces questions.
L’organisation en répond
Le responsable du traitement — l’entreprise, ni le salarié, ni le DPO — doit mettre en place des mesures appropriées et être en mesure de le démontrer.
RGPD, articles 5.2 et 24
Un contrat avec chaque sous-traitant
Un prestataire qui traite des données personnelles pour l’entreprise doit être lié par un contrat qui fixe ses obligations. Un compte ouvert par un salarié pour lui-même n’en est pas un.
RGPD, article 28
Les transferts hors de l’UE
Beaucoup de services d’IA sont opérés depuis l’extérieur de l’Union européenne. Y envoyer des données personnelles relève des règles de transfert du RGPD : une décision d’adéquation ou des garanties appropriées, par exemple.
RGPD, chapitre V (articles 44 à 49)
La sécurité, et des plafonds d’amende
Le responsable doit sécuriser les données qu’il traite. Manquer aux principes de base ou aux règles de transfert expose à une amende pouvant atteindre 20 millions d’euros ou 4 % du chiffre d’affaires annuel mondial, le montant le plus élevé étant retenu. Ce sont des plafonds, pas des tarifs : l’autorité fixe chaque amende au cas par cas.
RGPD, articles 32, 83.2 et 83.5
Cette page explique ; elle ne constitue pas un conseil juridique. Chaque contrat et chaque traitement méritent la lecture de votre service juridique ou de votre DPO.
Ce qui part — vos accès
De quoi préparer une attaque, plus tard.
Un extrait envoyé pour déboguer, une configuration collée pour poser une question : ce qui aide aujourd’hui peut ouvrir une porte demain.
- 94 jours
- le délai médian pour corriger des secrets découverts en fuite dans un dépôt GitHub. L’usage abusif d’identifiants reste la porte d’entrée connue la plus fréquente des violations.Verizon, Data Breach Investigations Report 2025 (en anglais)
Un secret d’accès
Une clé d’API, un jeton, un mot de passe, une chaîne de connexion oubliés dans un extrait : qui les lit peut s’en servir.
Un nom de machine interne
Le nom d’un serveur, une adresse du réseau interne : une carte de ce qui existe, et où.
Une note d’architecture
Quels composants, quelles versions, comment ils se parlent : la reconnaissance qu’un attaquant aurait dû faire lui-même.
Ce que DoNotLeak repère ici
Les clés et jetons aux formats courants, les clés privées, les chaînes de connexion, les mots de passe écrits après un libellé, les adresses IPv4. Le nom d’un serveur ou une note d’architecture, il ne les reconnaît pas.
Une fois parti
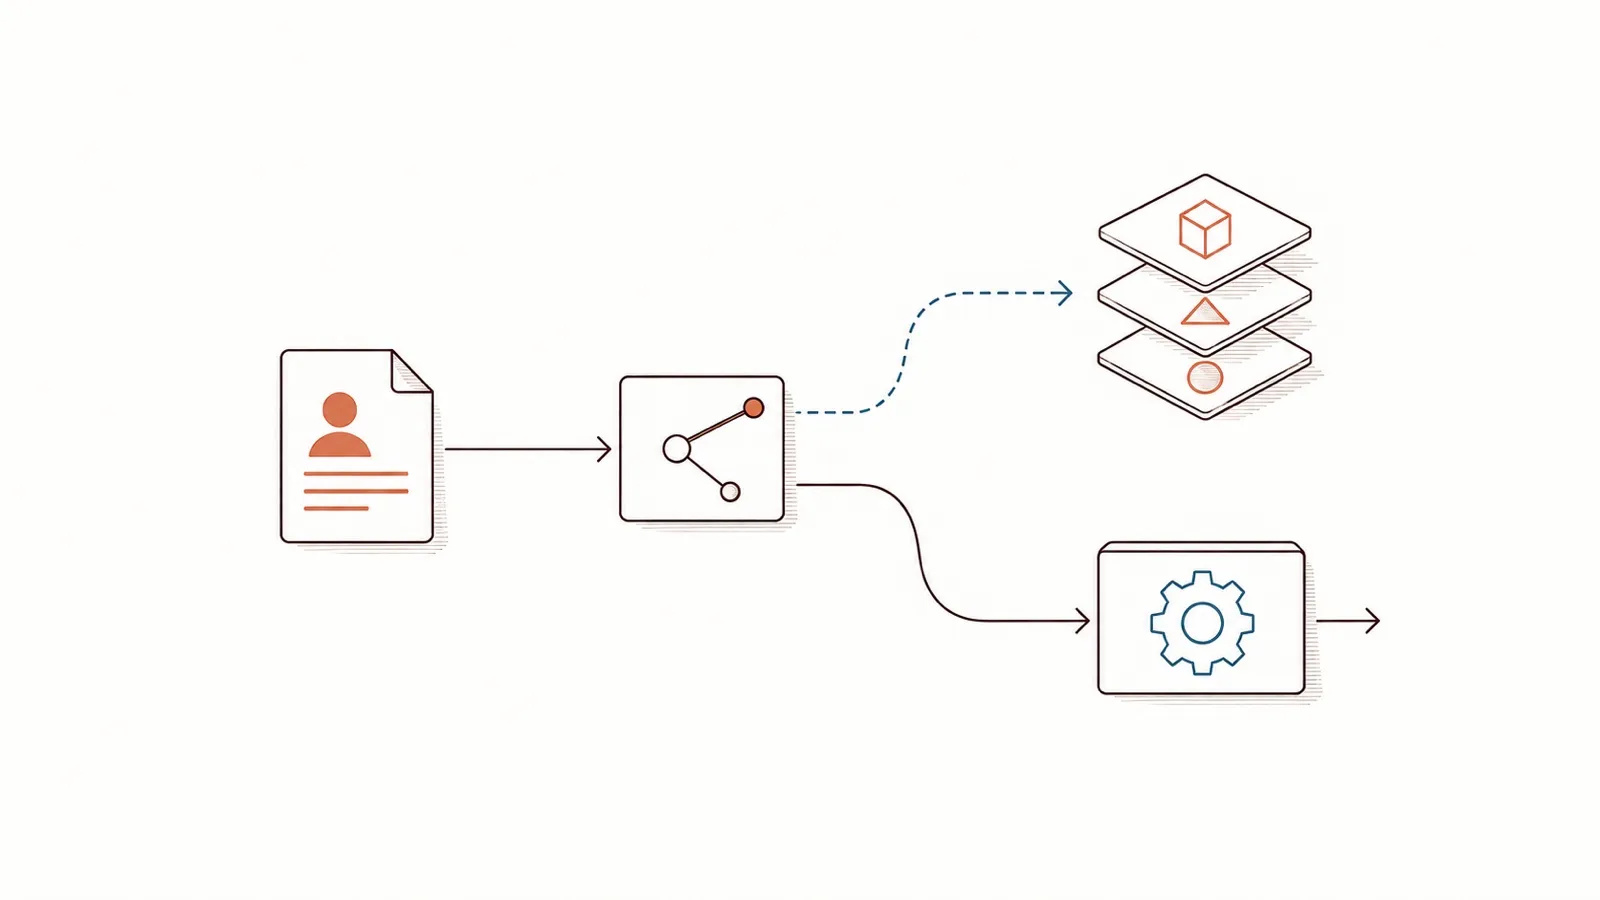
Un texte envoyé ne se rappelle pas : cinq étapes qui vous échappent.
Compte gratuit ne veut pas dire entraînement automatique. Ce que devient un texte dépend du service, de ses conditions et de ses réglages — et chaque étape est une question à part.
Exposition
Le texte arrive sur les serveurs du fournisseur. À partir de là, il échappe à l’entreprise.
Conservation
Il est gardé dans l’historique des conversations et dans les journaux du fournisseur, aussi longtemps que ses conditions le prévoient.
Entraînement
Sur certaines offres grand public, selon les conditions et les réglages, les conversations peuvent servir à améliorer les modèles. La CNIL recommande de désactiver cette réutilisation.
Mémorisation
Un modèle peut retenir des fragments de ce sur quoi il a été entraîné : des chercheurs ont extrait mot pour mot des données d’entraînement — données personnelles comprises — d’un modèle de langage.
Restitution
Ce qu’un modèle a retenu peut, dans certains cas, ressortir dans la réponse faite à quelqu’un d’autre. Pour le CEPD, un modèle entraîné sur des données personnelles ne peut pas, dans tous les cas, être considéré comme anonyme.
La décision
Encadrer plutôt qu’interdire : quatre décisions.
Une interdiction sans chemin praticable invite aux détours. Ce qui tient, c’est un cadre que l’on comprend et un outil à la portée de chacun — c’est aussi ce que recommande la CNIL : choisir les outils, dire ce qui peut être partagé, former celles et ceux qui s’en servent.
- Le cadre et la charte d’exemple
Un cadre plutôt qu’une interdiction
Une charte courte (ce qui peut partir, ce qui ne le peut pas, qui appeler), une formation qui installe le réflexe, et une marche à suivre connue d’avance pour le jour où quelque chose part quand même.
Un porteur, soutenu par la direction
Votre DPO a son kit : un diagnostic, un plan à 90 jours et de quoi le déployer — gratuit, sans formulaire. Ce qu’il attend de vous : approuver la charte, nommer un sponsor, lancer les 90 jours.
Dans le kit du DPO, la note au comité de direction : la situation, le risque, le plan, la décision à signer. Télécharger la note (PowerPoint)
Le plan du DPOUn outil à portée de main
Avant chaque prompt, la personne voit ce qui partirait et décide — dix secondes, sur la page, sans compte. Pour une équipe, le même moteur peut aussi tourner sur les serveurs de l’organisation, avec son API.
Son adoption ne demande aucune conduite du changement : chacun sait déjà coller un texte. Simple comme bonjour
Protéger un texteDes volumes mesurés, jamais des personnes
Compter les outils validés, les personnes formées, les incidents signalés : de quoi piloter. Personne n’est surveillé, et ce que chacun écrit n’est pas lu.
Sur un vrai texte
Ce que vos équipes collent, et ce que l’IA reçoit.
Une donnée personnelle, c’est toute information sur une personne identifiable, directement ou en recoupant des éléments. DoNotLeak en cherche de deux sortes, et les remplace dans la version que l’on copie.
Les identifiants directs
Adresses e-mail, numéros de téléphone, IBAN et numéros de carte, adresses postales, dates de naissance, numéros d’identité et fiscaux, plaques d’immatriculation — reconnus à leur format, pays par pays.
Les noms de personnes, d’entreprises, de lieux
Trouvés grâce à des listes de noms réels et à la forme de la phrase. Des règles explicables : aucun modèle d’IA, aucun tiers appelé.
Ce que vous collez
Appel avec Julie Marchand, responsable des achats chez Transports Berthier à Nantes : elle envoie le devis depuis julie.marchand@example.org, portable 06 39 98 41 27, acompte sur FR76 3000 6000 0112 3456 7890 189.
Ce que l’IA reçoit
Appel avec [[PERSON-1]], responsable des achats chez [[ORGANIZATION-1]] à [[LOCATION-1]] : elle envoie le devis depuis [[EMAIL-1]], portable [[PHONE-1]], acompte sur [[IBAN-1]].
Remplacer, c’est pseudonymiser, pas anonymiser
Ce qui reste — une fonction, une date, un événement rare — peut encore désigner quelqu’un, et une donnée pseudonymisée reste une donnée personnelle au sens du RGPD.
Aucune détection ne trouve tout
C’est pourquoi la page montre tout ce qu’elle a trouvé, et pourquoi vous relisez avant d’envoyer.
L’issue
Dire oui à l’IA, avec un cadre qui tient.
Garder l’avance que donne l’IA sans exposer l’organisation : cela se décide. Restent les trois questions qu’un comité de direction pose d’abord.
Pourquoi ne pas simplement interdire ?
Parce qu’une interdiction se contourne : vos équipes se servent déjà d’outils que personne n’a choisis. Un outil à portée de main rend le bon geste plus simple que le détour — sans renoncer à ce que l’IA apporte.
Est-ce que cela ralentit les équipes ?
Dix secondes avant l’envoi : coller, voir ce qui partirait, copier la version protégée. Sans compte ni installation.
Qu’est-ce que cela coûte ?
Pour commencer, rien : la page est ouverte à tous, sans compte. Pour l’organisation (sur vos propres serveurs, avec l’API), les options se décident avec Contee : écrivez-nous sur LinkedIn.
Continuez à vous protéger — ou toute votre organisation.
La page reste ouverte à tous, sans compte. Pour une équipe ou une entreprise, DoNotLeak peut tourner sur vos propres serveurs, avec son API : écrivez-nous.