 DoNotLeak
Dla zarządu
Twoje zespoły już korzystają z AI. Czy wiesz, co jej powierzają?
AI stała się sprawą zarządu: być na bieżąco to nie oddawać przewagi tym, którzy dobrze ją wykorzystują – a zakaz jej nie zatrzyma. Ale każdy tekst wklejony na prywatne konto wychodzi bez umowy i bez śladu, a za wyciek płaci się najpierw zaufaniem. Tutaj: stawka dla organizacji, twój rząd wielkości i to, o czym masz zdecydować.
Stawka
Przewaga do zdobycia, wyciek do uniknięcia.
Twoje zespoły nie czekały: do pisania, streszczania i tłumaczenia już korzystają z asystentów AI – często z darmowego narzędzia na prywatnym koncie, którego organizacja nie wybrała. To właśnie Shadow AI: oferta, arkusz kalkulacyjny, e-mail klienta ruszają wtedy drogą, której firma nie widzi.
- 78%
- użytkowników AI przynosi do pracy własne narzędzia AI (31 000 ankietowanych w 31 krajach).Microsoft i LinkedIn, Work Trend Index 2024 (po angielsku)
- 72%
- pracowników, którzy regularnie korzystają z usług AI na służbowym urządzeniu, robi to z konta powiązanego z adresem e-mail spoza firmy.Verizon, Data Breach Investigations Report 2025 (po angielsku)
Dlaczego firma tego nie widzi?
Nikt nie robi tego, by szkodzić: termin, narzędzie, które naprawdę pomaga, zatwierdzone narzędzie, którego brak albo które działa wolniej. Ryzyko jest niewidoczne w chwili działania – a w dniu, w którym wyjdzie na jaw, stawką jest zaufanie twoich klientów, jeszcze zanim pojawi się kwestia prawna.
- Poza jakąkolwiek umową
Żadna umowa nie wiąże dostawcy z firmą: obowiązują warunki, które pracownik zaakceptował sam, dla siebie.
- Poza jakimkolwiek rejestrem
Firma nie wie, co wyszło, kiedy ani do jakiej usługi – nie może więc ani za to odpowiadać, ani tego naprawić.
- Poza jakąkolwiek polityką
Cokolwiek polityka mówi o tym, co wolno udostępniać, nie ma jej przy wklejaniu.
Twój rząd wielkości
Jedno wklejenie to niewiele. Rok wklejeń – już nie.
Jedno wklejenie wydaje się niewinne. Pomnóż je przez dni robocze w roku, potem przez osoby w dziale, potem przez działy w firmie: ta suma to właśnie to, co organizacja ujawnia – i nikt jej nie widzi, bo nikt nie wysyła jej naraz. Rząd wielkości do przedstawienia zarządowi, a nie pomiar.
Twoje liczby
Wszyscy, którzy piszą, wysyłają lub wklejają dokumenty.Od 1 do 100 000 · domyślnie 250
Nigdy więcej niż w organizacji.Od 1 do 10 000 · domyślnie 12
E-mail z załącznikiem, plik udostępniony dostawcy, tekst wklejony do asystenta.Od 0 do 50 · domyślnie 5
Trzy dokumenty z pokazu zawierają po cztery lub pięć.Od 1 do 50 · domyślnie 4
Co może wyjść na zewnątrz
Wrażliwe informacje wysłane na zewnątrz, liczone za każdym razem, gdy wychodzą.
Twój dział
- dziennie
- 24
- miesięcznie
- 440
- rocznie
- 5 280
Cała organizacja
- dziennie
- 500
- miesięcznie
- 9 167
- rocznie
- 110 000
Wystąpienia, nie różne osoby: ten sam klient liczy się ponownie w każdym dokumencie, który go wymienia. Sposób liczenia wyjaśniono niżej.
Liczone w twojej przeglądarce – nic z tego, co wpisujesz, nie jest wysyłane.
Strona przychodzi z wartościami domyślnymi; potem każdą liczbę oblicza sama strona, w twojej przeglądarce. Przesunięcie suwaka nie wysyła żadnego żądania: otwórz kartę sieci w przeglądarce i sprawdź. Automatyczny test sprawdza dokładnie to – zero żądań, gdy wartości się zmieniają.
Link niesie twoje liczby po znaku #, czyli w części adresu, której przeglądarka nigdy nie wysyła do serwera. Kto go otworzy, przeliczy te same liczby we własnej przeglądarce.
Strona niczego nie przechowuje: twoje liczby żyją w samym adresie.
Twoje liczby, pomnożone – nic ukrytego.
Żadnego ukrytego współczynnika: liczby działu to ten iloczyn; liczby organizacji to ten sam iloczyn dla wszystkich osób. Każde założenie jest opisane poniżej – odpowiesz każdemu, kto zapyta, skąd ta liczba.
12osoby w dziale×5dokumenty dziennie, na osobę×10%zawiera dane wrażliwe×4informacji w każdym=24informacji dziennie
24informacji dziennie×220dni roboczych w roku=5 280informacji rocznie
220 dni roboczych w roku
Pięć dni w tygodniu, minus pięć tygodni urlopu i święta: około 220 dni. Miesiąc to jedna dwunasta tego roku – około 18 dni roboczych.
Wystąpienia, nie różne informacje
Ten sam klient pojawia się w wielu dokumentach: jego nazwisko wychodzi z ofertą, umową, fakturą i przypominającym e-mailem. Liczby liczą każde wyjście. Ile to daje różnych osób lub akt, zależy od twoich zbiorów, a pięć liczb tego nie powie – zamiast wymyślać proporcję, strona nie pokazuje żadnej. Każde wystąpienie to jednak jeszcze jedna kopia na zewnątrz.
Rząd wielkości, nie pomiar
Wynik powstaje z twoich własnych liczb; wartości domyślne są punktem wyjścia, nie statystyką. Daje obraz wolumenu – nikt nie policzył dokumentów twojej organizacji, ta strona też nie.
Za tą liczbą: obowiązki – i górne granice.
Gdy wychodzą dane osobowe lub poufne, obowiązują trzy ramy – a odpowiada za to organizacja. Żadna nie zamienia twoich liczb w kwotę.
Kary RODO: górne granice, nie cennik
Do 10 milionów euro lub, w przypadku przedsiębiorstwa, do 2% jego całkowitego rocznego światowego obrotu z poprzedniego roku obrotowego, w zależności od tego, która kwota jest wyższa – za naruszenie obowiązków administratora, w tym bezpieczeństwa i zgłaszania naruszeń (art. 83 ust. 4). Do 20 milionów euro lub 4% za naruszenie podstawowych zasad, praw osób, których dane dotyczą, lub zasad przekazywania danych poza UE (art. 83 ust. 5). Organ ustala każdą karę indywidualnie, biorąc pod uwagę m.in. wagę i czas trwania naruszenia oraz liczbę poszkodowanych osób (art. 83 ust. 2). Górna granica nie jest prognozą: ta strona nie oblicza żadnej kary.
Naruszenie zgłasza się w ciągu 72 godzin
Naruszenie bezpieczeństwa prowadzące do nieuprawnionego ujawnienia danych osobowych jest naruszeniem ochrony danych osobowych (art. 4 pkt 12); czy dane ujawnienie nim jest, ocenia się w każdym przypadku osobno. Administrator zgłasza je organowi nadzorczemu bez zbędnej zwłoki, w miarę możliwości nie później niż w terminie 72 godzin po stwierdzeniu naruszenia, chyba że jest mało prawdopodobne, by skutkowało ryzykiem dla osób (art. 33). Gdy może ono powodować wysokie ryzyko dla nich, także osoby, których dane dotyczą, są zawiadamiane bez zbędnej zwłoki (art. 34).
Umowy: klauzula poufności
Akta klientów często objęte są klauzulą poufności lub umową o zachowaniu poufności. Ujawnienie tajemnicy przedsiębiorstwa bez zgody jej posiadacza, z naruszeniem takiej umowy, jest bezprawne w świetle unijnej dyrektywy o tajemnicach przedsiębiorstwa (art. 4 ust. 3). Ile to kosztuje, zapisano w każdej umowie i rozstrzyga się indywidualnie: nie ma publicznej liczby, więc strona żadnej nie pokazuje.
Dyrektywa (UE) 2016/943 (tajemnice przedsiębiorstwa), art. 4 – EUR-Lex
Co wychodzi – twoje know-how
Twoja przewaga wychodzi razem z tekstem.
Oferta zawiera strukturę cen i metodę. Kod źródłowy – lata pracy inżynierów. Notatka strategiczna – decyzje na przyszły rok. Wklejony do streszczenia lub poprawy, każdy z nich przekazuje dostawcy kopię know-how firmy – a ponieważ oryginał zostaje na miejscu, nikt tego nie zauważa.
Ochrona tajemnicy zaczyna się od jej strzeżenia
Prawo Unii chroni tajemnicę przedsiębiorstwa tylko wtedy, gdy jej posiadacz podjął rozsądne działania, by zachować ją w poufności.
Uczciwa granica
Strategia, marża czy proces produkcyjny mogą być poufne, nie zawierając ani jednego nazwiska, e-maila czy numeru. DoNotLeak wykrywa dane osobowe, identyfikatory i klucze dostępu; nie rozpoznaje tajemnicy po jej znaczeniu. Przeczytanie tekstu przed wysłaniem należy do ciebie.
Co wychodzi – umowy i przetargi
Klauzula poufności naruszona, choć nikt o tym nie zdecydował.
Dokumenty przetargowe, oferta objęta umową o zachowaniu poufności, akta klienta, cennik dostawcy: większość z nich powierzono firmie pod warunkiem, że z niej nie wyjdą albo trafią tylko do wskazanych odbiorców.
Wklejenie ich do usługi AI to przekazanie ich osobie trzeciej. Nikt nie postanowił naruszyć klauzuli; zrobiło to jedno wklejenie. Czy dana klauzula została naruszona, zależy od jej brzmienia – to pytanie do twojego działu prawnego.
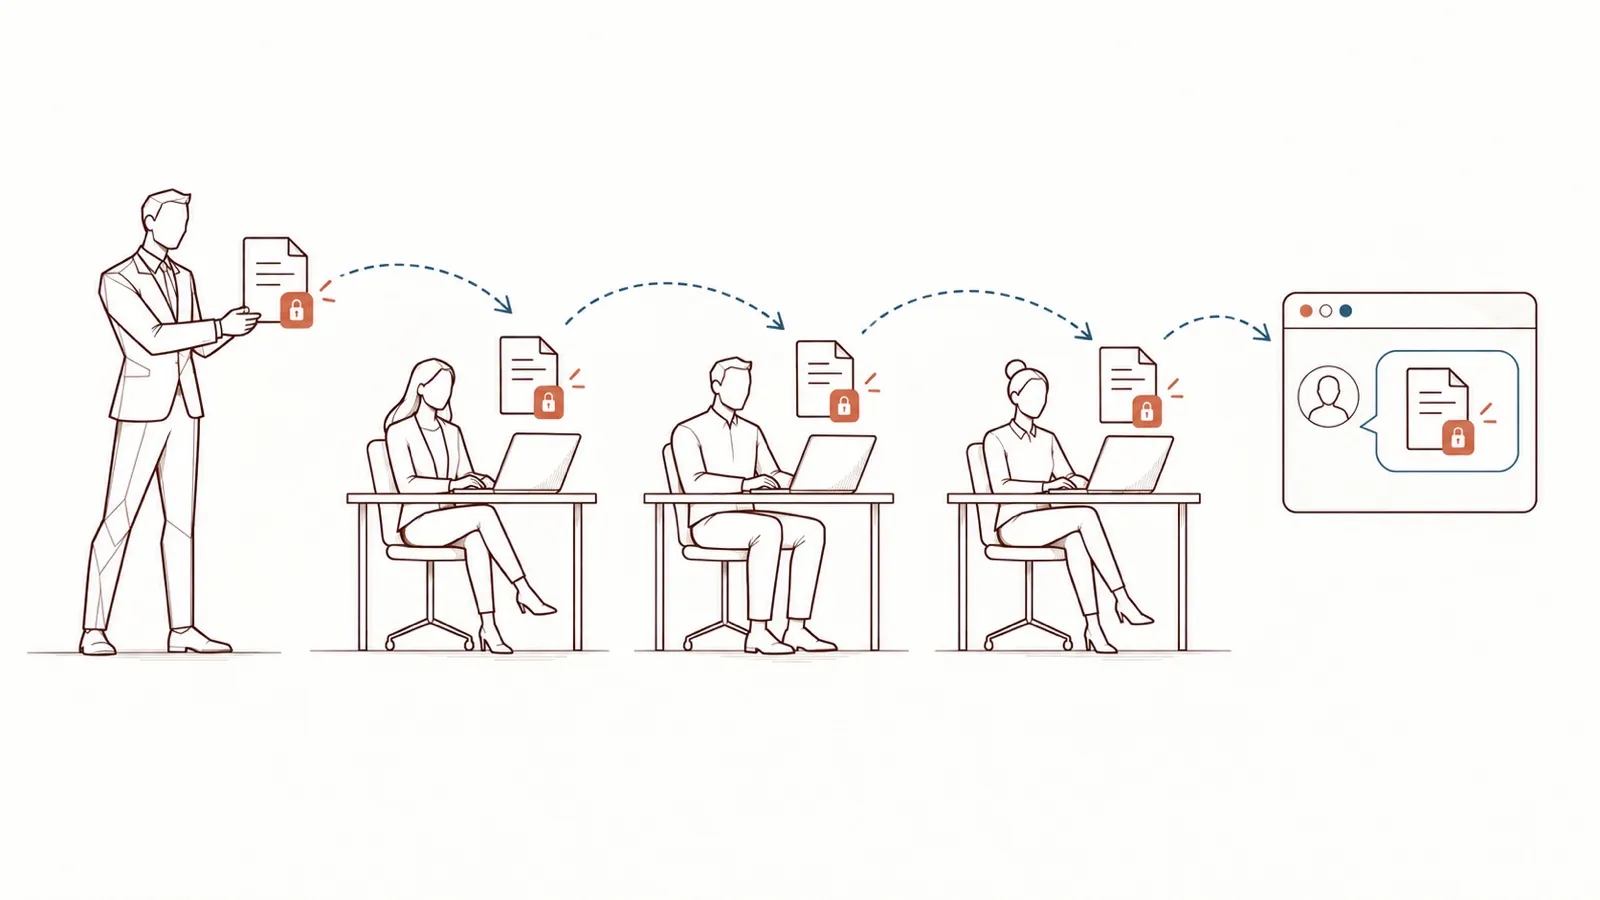
Co wychodzi – zaufanie twoich klientów
Ich dane, twoja odpowiedzialność.
Klienci, pacjenci, kandydaci, współpracownicy: wklejony tekst często dotyczy ludzi. RODO nie zakazuje AI; wymaga, by organizacja odpowiadała za to, co dzieje się z ich danymi.
Europejscy klienci wpisują ochronę danych do umów z dostawcami: kto może przetwarzać ich dane, gdzie, z jakimi zabezpieczeniami. Wklejenie do prywatnego konta nie odpowiada na żadne z tych pytań.
Odpowiada organizacja
Administrator – firma, nie pracownik, nie inspektor ochrony danych – musi wdrożyć odpowiednie środki i umieć to wykazać.
RODO, art. 5 ust. 2 i art. 24
Umowa z każdym podmiotem przetwarzającym
Dostawca, który przetwarza dane osobowe w imieniu firmy, musi być związany umową określającą jego obowiązki. Konto, które pracownik założył dla siebie, taką umową nie jest.
RODO, art. 28
Przekazywanie poza UE
Wiele usług AI jest obsługiwanych spoza Unii Europejskiej. Wysyłanie tam danych osobowych podlega zasadom przekazywania z RODO: na przykład decyzji stwierdzającej odpowiedni stopień ochrony lub odpowiednim zabezpieczeniom.
RODO, rozdział V (art. 44–49)
Bezpieczeństwo i górne granice kar
Administrator musi zabezpieczyć przetwarzane dane. Naruszenie podstawowych zasad lub zasad przekazywania może skutkować karą do 20 mln euro lub 4% całkowitego rocznego światowego obrotu, zależnie od tego, która kwota jest wyższa. To górne granice, nie cennik: organ ustala każdą karę indywidualnie.
RODO, art. 32 i art. 83 ust. 2 i 5
Ta strona wyjaśnia; nie stanowi porady prawnej. Każda umowa i każde przetwarzanie zasługują na lekturę przez twój dział prawny lub inspektora ochrony danych.
Co wychodzi – twoje dostępy
Materiał do przyszłego ataku.
Fragment wysłany do debugowania, konfiguracja wklejona, by zadać pytanie: to, co pomaga dziś, jutro może otworzyć drzwi.
- 94 dni
- to mediana czasu naprawy sekretów wykrytych jako ujawnione w repozytorium GitHub. Nadużycie danych uwierzytelniających pozostaje najczęstszą znaną drogą wejścia przy naruszeniach.Verizon, Data Breach Investigations Report 2025 (po angielsku)
Dane uwierzytelniające
Klucz API, token, hasło, ciąg połączenia zapomniane we fragmencie: kto je przeczyta, może ich użyć.
Wewnętrzna nazwa hosta
Nazwa serwera, adres w sieci wewnętrznej: mapa tego, co istnieje, i gdzie.
Notatka o architekturze
Jakie komponenty, jakie wersje, jak się łączą: rozpoznanie, które napastnik musiałby inaczej przeprowadzić sam.
Co DoNotLeak wykrywa tutaj
Klucze i tokeny w popularnych formatach, klucze prywatne, ciągi połączeń, hasła zapisane po etykiecie, adresy IPv4. Nazwy serwera ani notatki o architekturze nie rozpoznaje.
Gdy tekst już wyszedł
Wysłanego tekstu nie da się cofnąć: pięć etapów poza twoją kontrolą.
Darmowe konto nie oznacza automatycznie trenowania. To, co dzieje się z tekstem, zależy od usługi, jej warunków i ustawień – a każdy etap to osobne pytanie.
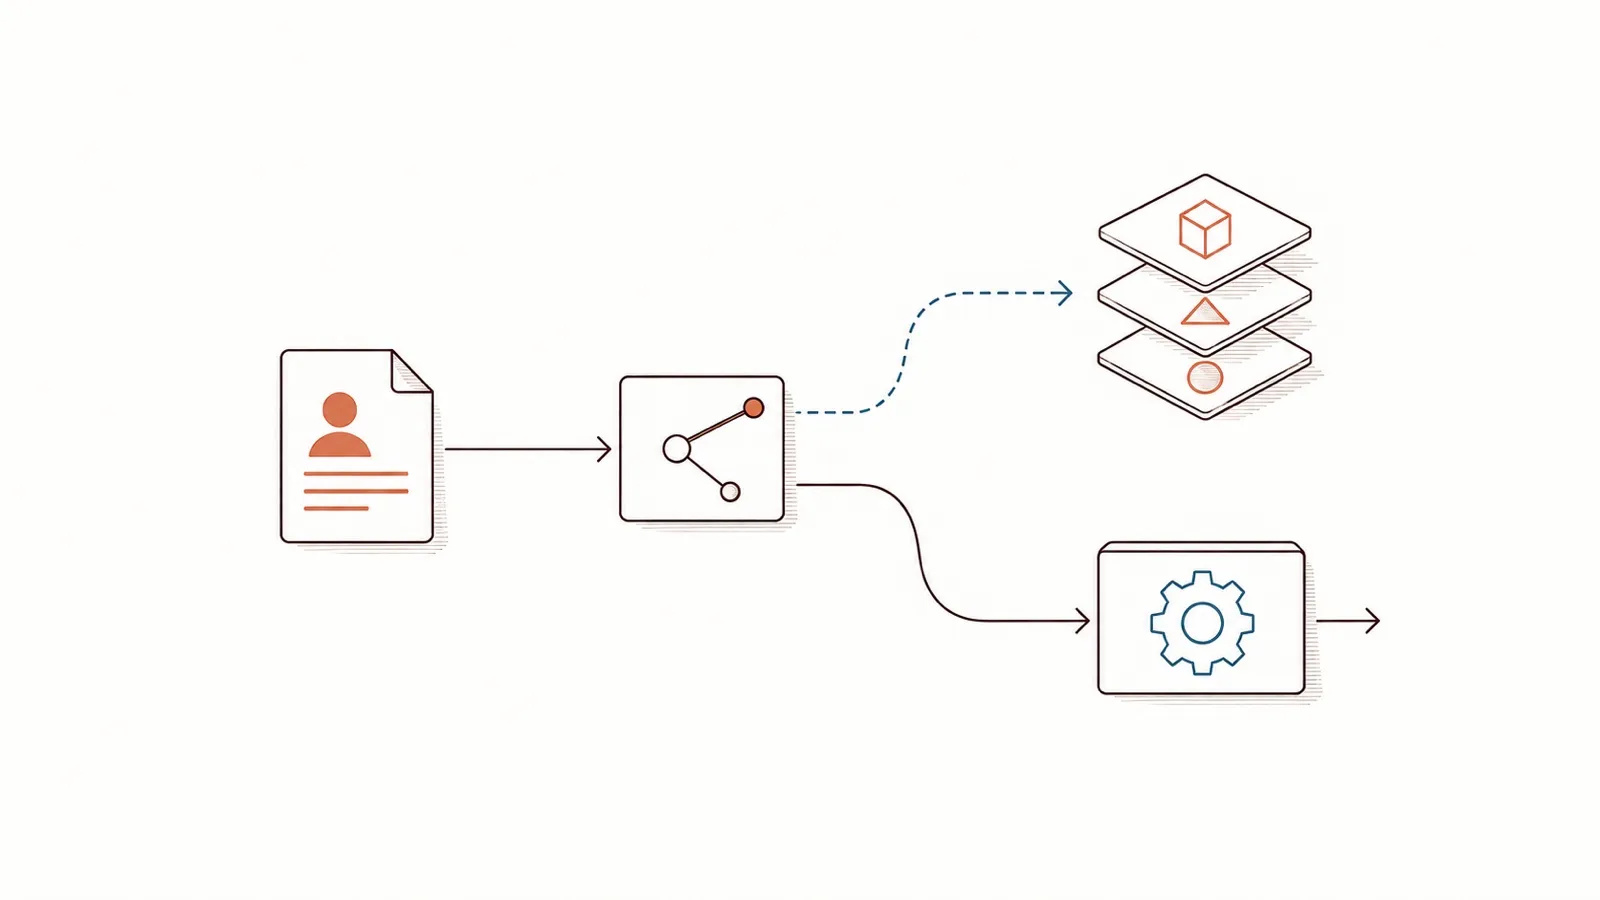
Ujawnienie
Tekst trafia na serwery dostawcy. Od tej chwili firma nie ma nad nim kontroli.
Przechowywanie
Zostaje zapisany w historii rozmów i w logach dostawcy – tak długo, jak przewidują jego warunki.
Trenowanie
W niektórych ofertach dla konsumentów, zależnie od warunków i ustawień, rozmowy mogą służyć do ulepszania modeli. CNIL zaleca wyłączenie takiego ponownego wykorzystania.
Zapamiętanie
Model może zachować fragmenty tego, na czym go trenowano: badacze wydobyli z modelu językowego dosłowne dane treningowe – w tym dane osobowe.
Odtworzenie
To, co model zachował, może w niektórych przypadkach wypłynąć w odpowiedzi udzielonej komuś innemu. Według EROD modelu wytrenowanego na danych osobowych nie można we wszystkich przypadkach uznać za anonimowy.
Decyzja
Uregulować zamiast zakazywać: cztery decyzje.
Zakaz bez realnej alternatywy zachęca do obchodzenia go. Trwałe są zrozumiałe ramy i narzędzie w zasięgu każdego – i to samo zaleca CNIL: wybrać narzędzia, określić, co wolno udostępniać, przeszkolić tych, którzy z nich korzystają.
- Ramy i przykładowa polityka
Ramy zamiast zakazu
Krótka polityka – co może wyjść, co nie może, do kogo się zwrócić – szkolenie, które buduje odruch, i znana z góry procedura na dzień, w którym coś jednak wyjdzie.
Osoba odpowiedzialna, wspierana przez zarząd
Twój inspektor ochrony danych ma na to zestaw: diagnozę, plan na 90 dni i wszystko, czego trzeba do wdrożenia – bezpłatnie, bez formularza. Czego potrzebuje od ciebie: zatwierdzenia polityki, wskazania sponsora, startu 90 dni.
W zestawie IOD notatka dla zarządu: sytuacja, ryzyko, plan, decyzja do podpisania. Pobierz notatkę (PowerPoint, po angielsku)
Plan IODNarzędzie pod ręką
Przed każdym promptem osoba widzi, co by wyszło, i decyduje – dziesięć sekund, na stronie, bez konta. Dla zespołu ten sam silnik może też działać na własnych serwerach organizacji, wraz ze swoim API.
Wdrożenie nie wymaga zarządzania zmianą: każdy już umie wkleić tekst. Proste jak drut
Zabezpiecz tekstMierzone wolumeny, nigdy ludzie
Licz zatwierdzone narzędzia, przeszkolone osoby, zgłoszone incydenty: to wystarczy, by sterować. Nikt nie jest obserwowany, a tego, co ktoś pisze, nikt nie czyta.
Na prawdziwym tekście
Co wklejają twoje zespoły i co otrzymuje AI.
Dane osobowe to wszelkie informacje o osobie, którą można zidentyfikować – bezpośrednio lub łącząc fragmenty. DoNotLeak szuka dwóch rodzajów i zastępuje je w wersji, którą kopiujesz.
Identyfikatory bezpośrednie
Adresy e-mail, numery telefonów, numery IBAN i kart, adresy pocztowe, daty urodzenia, numery dokumentów tożsamości i identyfikatory podatkowe, tablice rejestracyjne – rozpoznawane po formacie, kraj po kraju.
Imiona i nazwiska, nazwy firm i miejsc
Znajdowane dzięki listom prawdziwych nazw i budowie zdania. Wytłumaczalne reguły: żadnego modelu AI, żadnej strony trzeciej.
To, co wklejasz
Call with Julie Marchand, purchasing manager at Transports Berthier in Nantes: she sends the quote from julie.marchand@example.org, mobile 06 39 98 41 27, deposit to FR76 3000 6000 0112 3456 7890 189.
To, co otrzymuje AI
Call with [[PERSON-1]], purchasing manager at [[ORGANIZATION-1]] in [[LOCATION-1]]: she sends the quote from [[EMAIL-1]], mobile [[PHONE-1]], deposit to [[IBAN-1]].
Zastąpienie to pseudonimizacja, nie anonimizacja
To, co zostaje – stanowisko, data, rzadkie zdarzenie – wciąż może wskazywać na kogoś, a dane spseudonimizowane pozostają w rozumieniu RODO danymi osobowymi.
Żadne wykrywanie nie znajduje wszystkiego
Dlatego strona pokazuje wszystko, co znalazła, i dlatego czytasz tekst przed wysłaniem.
Wyjście
Powiedzieć „tak” AI – w ramach, które wytrzymają.
Zachować przewagę, jaką daje AI, nie narażając organizacji: to kwestia decyzji. Zostają trzy pytania, które zarząd zadaje najpierw.
Dlaczego po prostu nie zakazać?
Bo zakaz się obchodzi: twoje zespoły już korzystają z narzędzi, których nikt nie wybrał. Narzędzie pod ręką sprawia, że właściwy gest jest prostszy niż obejście – bez rezygnacji z tego, co daje AI.
Czy to spowalnia zespoły?
Dziesięć sekund przed wysłaniem: wkleić, zobaczyć, co by wyszło, skopiować zabezpieczoną wersję. Bez konta i bez instalacji.
Ile to kosztuje?
Na początek nic: strona jest otwarta dla wszystkich, bez konta. Dla organizacji – na własnych serwerach, z API – opcje ustala się z Contee: napisz do nas na LinkedIn.
Chroń dalej siebie – albo całą swoją organizację.
Strona pozostaje otwarta dla wszystkich, bez konta. Dla zespołu lub firmy DoNotLeak może działać na twoich własnych serwerach, wraz ze swoim API: napisz do nas.